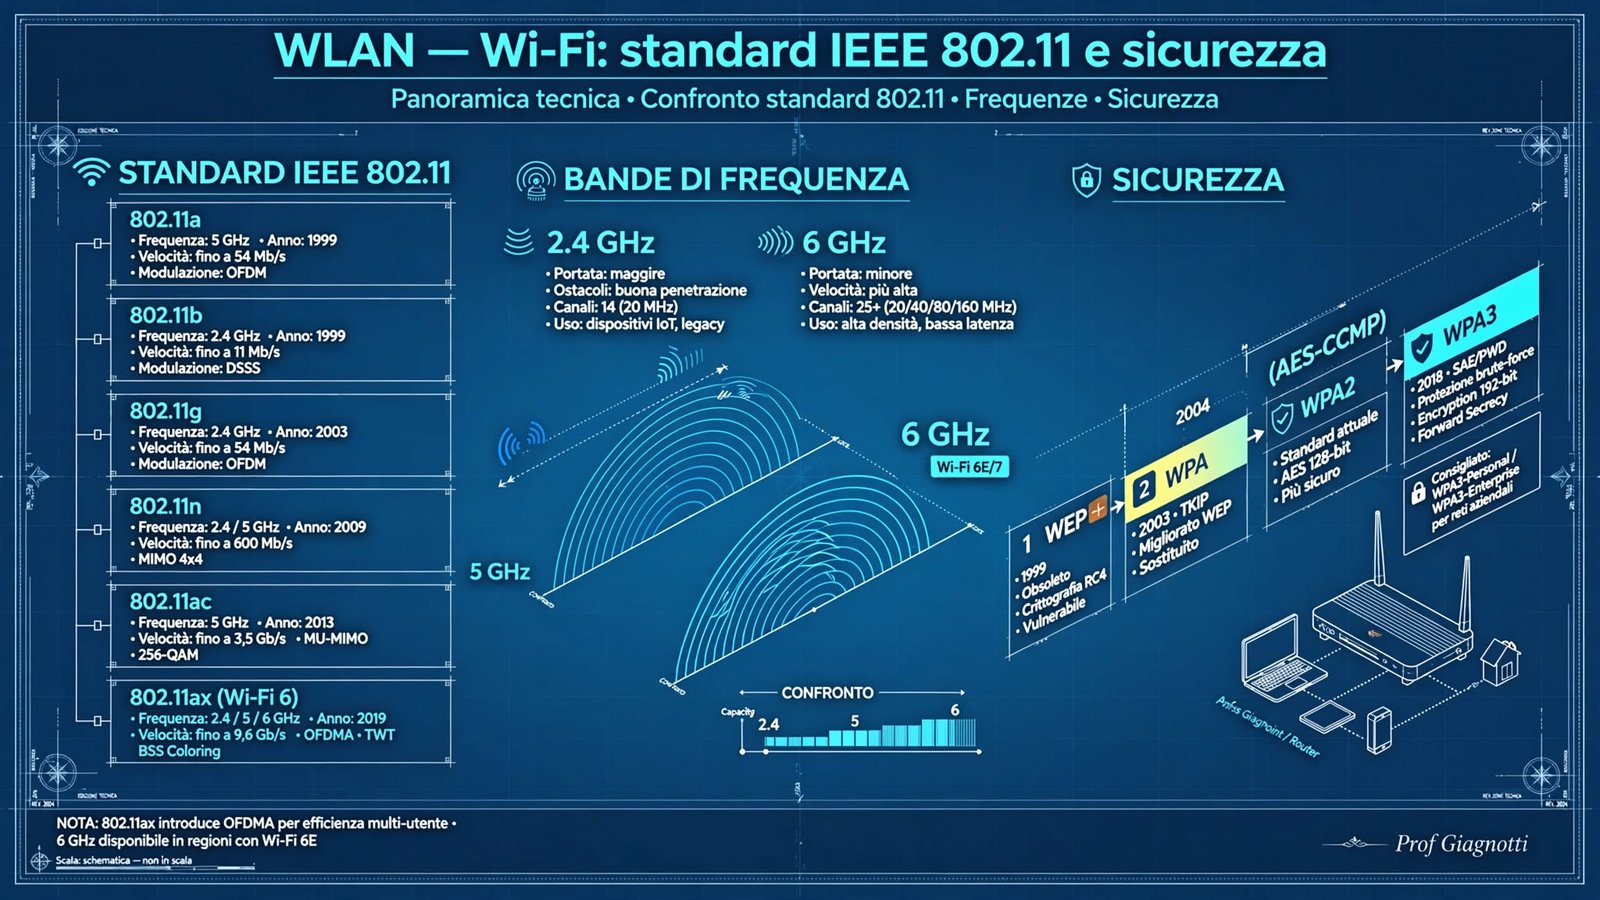
WLAN - Wi-Fi standard IEEE 802.11 e sicurezza
Dall'etere vulnerabile di 802.11b alla cifratura a prova di futuro di WPA3: evoluzione degli standard, anatomia del 4-Way Handshake, KRACK e PMKID, e perché SAE ha riscritto le regole della sicurezza wireless.
1. Le reti Wi-Fi — vulnerabilità per progetto
WLAN IEEE 802.11: rete locale che usa onde radio in banda ISM 2,4 / 5 / 6 GHz. Mezzo condiviso e non confinabile — chi è nel raggio è potenzialmente nel dominio di broadcast.
Le reti Wi-Fi sono la forma più diffusa di rete locale senza fili. La loro forza — trasmettere attraverso l'aria — è anche vulnerabilità strutturale: il segnale si propaga oltre i muri, oltre i confini aziendali. In Ethernet serve accesso fisico; in Wi-Fi basta essere nel raggio, dal parcheggio o dall'appartamento accanto.
👁️ Sniffing passivo
Cattura frame non cifrati senza trasmettere — invisibile. Con WEP / open legacy ogni byte leggibile.
🎭 Evil Twin / Rogue AP
AP falso con SSID identico per intercettare traffico. Base captive portal malevoli.
🔨 Attacco a dizionario
Cattura handshake WPA2 → brute offline GPU / hashcat.
🔄 Deauth flood
Management frame non protetti pre-802.11w → forza riconnessione per catturare handshake.
🔓 KRACK / PMKID
KRACK forza reinstallazione chiavi, PMKID estrae hash senza client.
🔧 WPS PIN bruteforce
PIN 8 cifre verificato in due metà → 11.000 tentativi non 100M. Reaver rompe in ore.
All'interrogazione: "non confinabile fisicamente — il mezzo trasmissivo è l'aria condivisa". Vale 10.
2. Evoluzione degli standard IEEE 802.11
Dal 1999 a oggi la velocità teorica è cresciuta ~900× grazie a OFDM, MIMO, MU-MIMO, OFDMA. La tabella riassume tutti i passaggi fondamentali.
| Standard | Nome | Anno | Banda | Velocità | Tecniche |
|---|---|---|---|---|---|
| 802.11b | — | 1999 | 2,4 GHz | 11 Mbps | DSSS primo consumer |
| 802.11a | — | 1999 | 5 GHz | 54 Mbps | OFDM prima volta 5 GHz |
| 802.11g | — | 2003 | 2,4 GHz | 54 Mbps | OFDM compatibile b |
| 802.11n | Wi-Fi 4 | 2009 | 2,4 /5 GHz | 600 Mbps | MIMO 4×4, 40 MHz |
| 802.11ac | Wi-Fi 5 | 2013 | 5 GHz | 3,5 Gbps | MU-MIMO, 80/160 MHz, 256-QAM |
| 802.11ax | Wi-Fi 6 | 2019 | 2,4/5 GHz | 9,6 Gbps | OFDMA, BSS Coloring, TWT, 1024-QAM |
| 802.11ax | Wi-Fi 6E | 2021 | 2,4/5/6 GHz | 9,6+ Gbps | 6 GHz 1200 MHz extra |
3. Non confondere standard Wi-Fi e banda di frequenza
Standard = tecnologia IEEE (es. 802.11ac). Banda = spettro radio (2,4/5/6 GHz). Configurazione = parametri reali negoziati (larghezza canale, MCS, stream).
📘 Standard
Tecnologia e modulazioni definite da IEEE.
📡 Banda
2,4 GHz 3 canali non sovrapposti, 5 GHz 25, 6 GHz 59 (EU 6E).
⚙️ Configurazione
Dipende da AP+client+MCS+stream.
Dire "5 GHz" descrive banda, non standard né velocità. Può essere 802.11a 54 Mbps o 802.11ax 1,2 Gbps sullo stesso 5 GHz.
4. Wi-Fi 6 — OFDMA e BSS Coloring
OFDM → un client alla volta. OFDMA → canale diviso in Resource Unit (RU) per client diversi simultaneamente. Meno latenza alta densità (stadi, aule).
Assegna "colore" a ogni rete. Client ignorano TX con colore diverso → capacità aumenta in condomini/open space.
5. L'evoluzione della sicurezza Wi-Fi
6. WEP — Wired Equivalent Privacy (1999)
RC4 40/104 bit + IV 24 bit = 16M combinazioni. In rete trafficata IV ripetuti in ore. FMS 2001 ricostruisce chiave con 50k-100k pacchetti. CRC-32 invertibile → bit-flipping. Deprecato 2004.
7. WPA — Wi-Fi Protected Access (2003)
Chiave per-pacchetto risolve IV reuse, MIC Michael migliore di CRC32. Ma ancora RC4 → Beck-Tews 2008 rompe con chopchop+injection. Emergenza, non soluzione finale.
✅ Per-packet key
Elimina IV duplicati.
✅ MIC
Integrità migliorata.
❌ RC4 + TKIP rotto
2008 attacco.
8. WPA2 — Lo standard di riferimento (2004)
Abbandona RC4 per AES-128 CCMP AEAD. Due modalità: Personal PSK, Enterprise 802.1X+RADIUS. Chiavi sessione uniche per client.
PMK = PBKDF2(HMAC-SHA1, password, SSID, 4096, 256). 4096 iterazioni lente → rende costoso brute offline. SSID fa da salt.
9. Attacchi al 4-Way Handshake
- Deauth forza reconnect
- Cattura ANonce,SNonce,MIC
- Per ogni pwd candidata PBKDF2→PMK→PTK→verifica MIC
PMKID (2018)
PMKID = HMAC-SHA1-128(PMK, "PMK Name"+MAC_AP+MAC_Cl). Singola assoc request → risposta AP contiene PMKID → brute offline senza client. Colpisce 802.11r roaming.
KRACK (2017)
Non attacca AES ma protocollo: ritrasmissione MSG3 + ritardo MSG4 → reinstallazione chiave → azzera nonce counters → riuso nonce stessa chiave → decifra/inietta. Fix software.
WPS
PIN 8 cifre in 2 metà 4 cifre → 11k tentativi. Reaver brute ore. Push Button ok, PIN disabilita sempre.
10. WPA3 — Il riferimento attuale (2018)
Static PMK
PMK statico pwd→ brute offline.
❌ Handshake = oracolo
Zero-knowledge
Dragonfly commit/confirm DH+pwd, PMK effimero per sessione.
✅ Solo online
Perfect Forward Secrecy
DH effimero → passato non decifrabile anche trovando pwd dopo.
OWE
Opportunistic Wireless Encryption: anche open senza password traffico cifrato end-to-end via DH trasparente. Prima open = chiaro sniffabile.
| Aspetto | WPA2 | WPA3 |
|---|---|---|
| Auth Personal | PSK | SAE Dragonfly |
| Brute offline | ❌ Possibile | ✅ Impossibile |
| Forward Secrecy | ❌ No | ✅ Obbligatoria |
| Reti aperte | ❌ Chiaro | ✅ OWE |
| KRACK | ❌ Vulnerabile | ✅ Non applicabile |
| Cifratura Ent. | AES-128 CCMP | AES-256 GCMP-256 192-bit suite |
| Compatibilità | ✅ Universale | ⚠️ HW 2018+ |
11. Una password non è tutta la sicurezza
🔐 Protocollo
WPA3 > WPA2-AES > WPA > WEP.
👤 Auth
802.1X+RADIUS prossima lezione.
🔄 Update
Patch KRACK software.
🧩 Segmentazione
Guest/IoT/corp separate.
📡 Monitor
Rogue AP, Evil Twin, Deauth flood.
🏫 Scenario
Docenti WPA3-Ent, studenti rate-limit, ospiti OWE, IoT isolato.
Sicurezza WLAN = misure coordinate: auth, update, controllo accessi, segmentazione. Password solo uno degli elementi.
12. Checklist operativa
13. Verifica / Esercizio
🔬 Attività
Studio con AP 2016 802.11n WPA2-PSK "Studio2020" 2,4 GHz, WPS attivo, unico SSID.
- 4 vulnerabilità
- Handshake + brute: tool, frame, perché pwd debole?
- WPA3-SAE perché no offline + FS?
- Piano 5 punti
1) 802.11n solo 2,4 GHz congestionato; PSK corta predicibile; WPS 11k; unico SSID no VLAN; HW 2016 non patch KRACK.
2) airmon→airodump BSSID canale X; aireplay deauth; capture ANonce SNonce MIC; PBKDF2 per ogni parola rockyou → PTK → MIC verify; "Studio2020" pattern anno maiuscola → crack secondi GPU. PMKID singola assoc senza client.
3) Dragonfly PAKE zero-knowledge, PMK effimero diverso sessione, no MIC offline, solo online rate-limit anti-clogging. PFS DH effimero non memorizzato → passato sicuro anche trovando pwd dopo.
4) ① AP Wi-Fi6 WPA3+PMF ② pwd 24 CSPRNG ③ disabilita WPS/UPnP ④ 3 SSID VLAN 10 corp WPA3, 20 IoT isolation no L3 LAN, 30 guest OWE captive ⑤ auto-update, WIDS Kismet, backup cifrato.
14. Riepilogo e concetti chiave
📚 Prossimo passo — WLAN Enterprise: WPA2/3 Enterprise 802.1X RADIUS e WLC
Personal → Enterprise: EAP-TLS/PEAP RADIUS WLC 50+ AP. Porta SAE PTK.