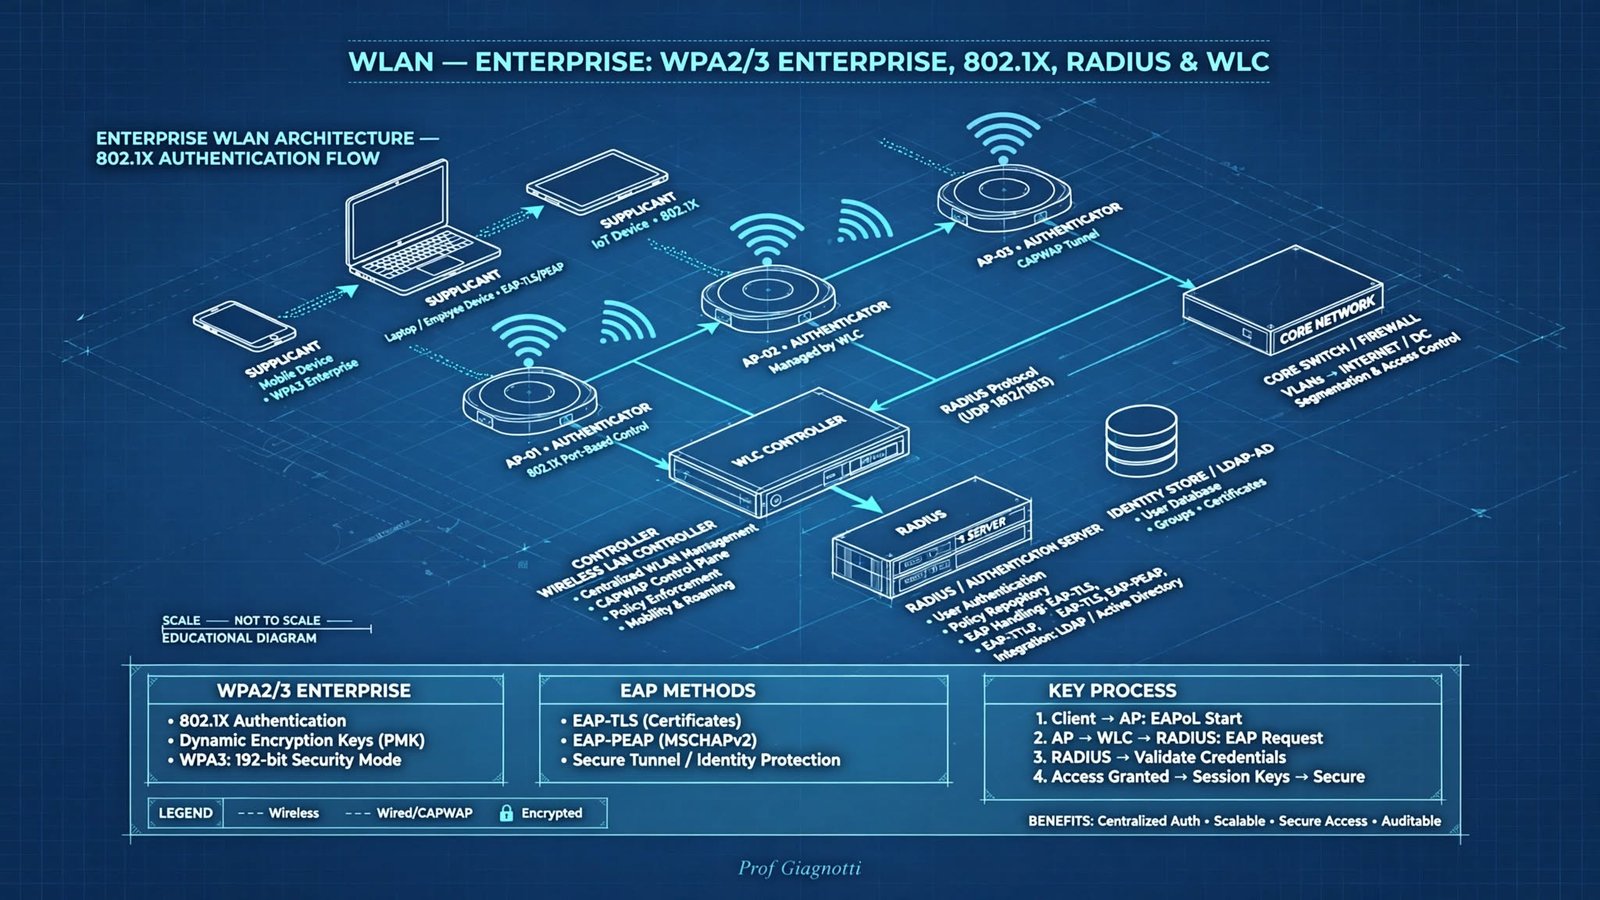
WLAN Enterprise - WPA2/3 Enterprise, 802.1X, EAP, RADIUS e WLC
Dal PSK domestico all'autenticazione aziendale: come funziona davvero una WLAN enterprise con 802.1X, RADIUS, certificati e controller WLC centralizzato. Lab con 4 LAP per aree aziendali.
1. Perché Personal non basta: limiti della PSK in azienda
WPA-Personal usa una Pre-Shared Key identica per tutti i client: una password condivisa. WPA-Enterprise usa 802.1X + RADIUS per autenticare ogni utente con credenziali individuali e generare chiavi di sessione uniche per client.
In una casa una PSK va bene: la cambi quando cambia coinquilino. In azienda con 200 dipendenti, 50 device BYOD e ospiti giornalieri la PSK diventa un incubo: se un dipendente viene licenziato devi cambiare la password su tutti i device, non hai tracciabilità, non puoi fare accounting, la chiave è vulnerabile a dizionario offline.
WPA-Enterprise risolve 3 problemi insieme:
- Scalabilità identità: ogni utente usa username/password o certificato personale da AD/LDAP.
- Segretezza forward: ogni sessione genera PMK → PTK → chiavi dinamiche diverse per ogni client.
- Revoca istantanea: disabiliti utente su RADIUS/AD senza toccare gli altri.
Istituto con SSID "ITIS-WiFi" con PSK "Password123!" scritta in bacheca: un ex-studente può collegarsi dal parcheggio per mesi. Con Enterprise, SSID "ITIS-Corp" chiede email istituzionale @itis.edu + password; quando l'account viene rimosso da Google Workspace, RADIUS rifiuta istantaneamente. Log con username per GDPR e sicurezza.
PSK Condivisa
1 chiave per tutti, cambi manuale, niente identità, vulnerabile a cracking se breve.
Per-User Credential
Ogni client autenticato singolarmente, PMK unica, revoca centralizzata via RADIUS.
Accounting & Log
RADIUS accounting 1813 traccia chi, quando, quanto traffico: essenziale per audit.
Confondere WPA2-Personal con WPA2-Enterprise perché entrambi usano AES-CCMP. La crittografia è uguale (CCMP), ma il key management cambia tutto: PSK → PMK = PBKDF2(PSK); Enterprise → PMK = da EAP-TLS/PEAP via RADIUS. Stessa cifratura, sicurezza opposta.
2. WPA2-Enterprise vs WPA3-Enterprise: CCMP, GCMP-256 e forward secrecy
WPA2-Enterprise (2004) ha standardizzato CCMP-AES-128 per confidenzialità e 4-way handshake. WPA3-Enterprise (2018) introduce cifratura a 192-bit minimum per suite enterprise, GCMP-256, protezione management frame obbligatoria (PMF/802.11w) e modalità opzionale WPA3-Enterprise 192-bit.
| Caratteristica | WPA2-Enterprise | WPA3-Enterprise |
|---|---|---|
| Key Management | 802.1X + PMK da RADIUS | 802.1X + PMK + PMF obbligatorio |
| Cifratura traffico | CCMP AES-128 | CCMP AES-128 di base, GCMP-256 in modalità 192-bit |
| Integrità Management | 802.11w opzionale (spesso off) | PMF obbligatorio, no downgrade attack |
| Session Key Strength | 128-bit | 128-bit standard, 192-bit CNSA suite (GCMP-256 / HMAC-SHA384) |
| Transizione | — | WPA2/WPA3-Enterprise transition mode per compatibilità |
| Vantaggio chiave | Compatibilità larga | Forward secrecy forte, anti-deauth, anti-KRACK evoluto |
All'interrogazione: se ti chiedono "differenza WPA2 e WPA3 Enterprise?" non dire solo "più sicuro". Di': WPA3 obbliga PMF (802.11w), introduce GCMP-256 per modalità 192-bit, protezione contro downgrade e deauth spoofing, più suite CNSA. E transition mode per legacy.
3. 802.1X: l'architettura a tre attori e le porte logiche
802.1X è un framework di controllo accesso basato su porte: prima di dare IP o Internet, blocca tutto tranne EAP. Tre ruoli: Supplicant (client), Authenticator (AP/WLC), Authentication Server (RADIUS). Solo dopo Access-Accept il controlled port si apre e parte DHCP e dato cifrato.
Come funziona in pratica:
- Association aperta: client si associa all'AP (open association), ma Authenticator lascia aperto solo uncontrolled port per EAPoL.
- EAPoL Start → Request Identity: AP chiede identità, client risponde con anonymous identity (per privacy EAP).
- EAP exchange con RADIUS: AP incapsula EAP in RADIUS (EAPoL→RADIUS), RADIUS autentica via AD/cert.
- RADIUS Access-Accept + PMK: server invia MSK → PMK all'Authenticator.
- 4-way handshake Wi-Fi: genera PTK/GTK dinamici, installa chiavi CCMP/GCMP.
- Controlled port open: solo ora passa traffico dati, DHCP, DNS.
In Packet Tracer configuri WLC con RADIUS su server 10.0.0.2. Supplicant Windows prova user studente01 con PEAP: Wireshark mostra EAPoL Start, EAP-Identity, poi scambio TLS dentro RADIUS. Se password errata vedi Access-Reject. Se corretta vedi Access-Accept con attributo Tunnel-Private-Group-Id = 20 per VLAN studenti.
4. EAP: TLS, PEAP-MSCHAPv2, TTLS - tunnel, certificati e identità
EAP è il contenitore. Il metodo EAP decide quanto è sicuro e quanto costa gestire:
| Metodo EAP | Autenticazione | Certificati necessari | Sicurezza / Uso |
|---|---|---|---|
| EAP-TLS | Mutual: client + server si autenticano con cert X.509 | Server + Client cert (PKI obbligatoria) | Top: no password in rete, anti-phishing. Usato in high-security (ospedali, PA). Complesso da distribuire. |
| PEAP-MSCHAPv2 | Tunnel TLS server-only, dentro credenziali user/pass MSCHAPv2 | Solo server cert (client no) | Più diffuso: comodo, utenti dominio, ma se user non valida cert → vulnerabile a Evil Twin. Richiede AD. |
| EAP-TTLS | Tunnel TLS, dentro PAP/CHAP/MSCHAPv2 o altro | Solo server cert | Simile a PEAP ma più flessibile su inner method, usato in eduroam. |
| EAP-FAST (legacy) | PAC + tunnel | Opzionale | Cisco legacy, meno usato oggi. |
EAP-TLS = gold standard: handshake TLS mutual → MSK condiviso → PMK. PEAP = tunnel TLS server-side + inner auth: prima validi il server RADIUS col suo certificato, poi dentro il tunnel invii username/password protetti da TLS. Se non validi il server → MITM facile.
Evil Twin attack perché non validano cert RADIUS: su PEAP/TTLS il client DEVE verificare CN del cert RADIUS e CA trusted. Se clicchi "accetta cert non valido", un attaccante può fare fake AP + fake RADIUS e rubare hash MSCHAPv2. In esame scrivi sempre: configurare profilo Wi-Fi con CA e server name (es. radius.itis.local).
Memorizza frase da 10: "PEAP fa tunnel TLS esterno per proteggere identità e credenziali, MSCHAPv2 interno autentica utente AD. EAP-TLS invece mutua autenticazione con certificati su entrambi i lati, quindi niente password intercettabili." Perfetta per orale.
5. RADIUS e AAA: protocolli, attributi e accounting per WLAN
RADIUS (RFC 2865/2866) è AAA centralizzato: Authentication (chi sei), Authorization (cosa puoi fare → VLAN/QoS), Accounting (cosa hai fatto).
Access-Request / Accept / Reject / Challenge
AP → RADIUS con username + EAP message. Shared secret per integrity + cifratura password. Risposta con MSK/MPPE keys.
Accounting-Request Start/Stop/Interim
Traccia sessione, bytes, tempo connessione per audit e billing. Fondamentale per Guest temporizzato.
Attributi chiave in WLAN enterprise:
- User-Name + EAP-Message: trasportano scambio EAP.
- Tunnel-Private-Group-Id: assegna VLAN dinamica per utente (es. Docenti VLAN 10, Studenti VLAN 20).
- Filter-Id / Cisco-AVPair: policy ACL, QoS, dACL per ruolo.
- MS-MPPE-Recv-Key / Send-Key: MPPE key per derivare PMK.
- Session-Timeout: ricolloca re-auth forzata (es. 8h per Corp, 2h per Guest).
In azienda con 4 aree: RADIUS legge gruppo AD. Se user in gruppo DOCENTI → VLAN 10 (10.10.10.0/24) con accesso server didattico. Se STUDENTI → VLAN 20 izolata con rate-limit. Guest → VLAN 30 captive portal con tempo 4h. IoT → VLAN 99 PSK + MAC filtering.
6. WLC: CAPWAP, Lightweight AP, FlexConnect e gestione centralizzata
WLC = Wireless LAN Controller: cervello centralizzato che gestisce configurazione, sicurezza, roaming, RF e policy di centinaia di AP lightweight (LAP) tramite tunnel CAPWAP (Control and Provisioning of Wireless Access Points) su UDP 5246/5247.
Da Autonomous AP a LWAPP/CAPWAP: autonomous AP era standalone (config su ogni AP). Non scala. LWAPP poi CAPWAP (standard RFC 5415) divide Data plane (traffico utente) e Control plane (gestione). AP leggero fa solo real-time 802.11, tutto il resto al WLC.
CAPWAP Control
DTLS cifrato tra AP e WLC, keepalive, config push, RRM (Radio Resource Management) per canali/potenza.
CAPWAP Data
Traffico utente incapsulato verso WLC (central switching) o local bridging se FlexConnect.
Local / Flex / Mesh
Local = tutto al WLC. FlexConnect = switching locale a filiale se WAN down. Mesh = AP si collegano via radio.
RRM (Radio Resource Management): WLC misura interferenze e adatta automaticamente canale e potenza AP (TPC/DCA). Evita co-channel interference tra i 4 LAP del lab.
FlexConnect: modalità ibrida per filiali: se link WAN verso WLC centrale cade, LAP continuano a fare switching locale (standalone mode) con PSK o cached PMK.
Lasciare tutti gli AP sullo stesso canale perché "prende meglio". Canali 2.4 GHz overlap: usa solo 1,6,11 non sovrapposti. WLC RRM li setta automatico. Se in Packet Tracer vedi interferenze rosse, verifica power e channel assignment.
7. Design enterprise con 4 SSID: Corp-BYOD-Guest-IoT, VLAN mapping e roaming 802.11r/k/v
Design tipico azienda/Istituto con WLC e 4 LAP per aree:
| SSID / Area | Security | VLAN / RADIUS Attr | Policy |
|---|---|---|---|
| ITIS-Corp (uffici/docenti) | WPA3-Enterprise + EAP-TLS o PEAP | VLAN 10 - Tunnel-Group-Id 10 | Full access LAN, 802.11r fast roaming, QoS voice |
| ITIS-Studenti (lab/aula) | WPA2/WPA3 Enterprise transition + PEAP | VLAN 20 - Group-Id 20 + Filter-Id rate-limit | Isolation, solo internet + Moodle, no peer-to-peer |
| ITIS-Guest (hall) | Open + WebAuth Captive portal + RADIUS Guest | VLAN 30 - Session-Timeout 14400 (4h) | BW limit 5Mbps, L3 ACL deny RFC1918, accounting |
| ITIS-IoT (magazzino/sensori) | WPA2-Personal + MAC-filter + PSK forte per classe | VLAN 99 + ACL IoT→Internet only | 2.4GHz only, PMF opzionale, device onboarding via MDM |
802.11r/k/v
r: Fast Transition (FT) evita full 802.1X a ogni AP. k: neighbor list per roaming decision. v: BSS transition management.
WMM / QoS WLC
Mappatura DSCP → WMM (Voice, Video, Best Effort). WLC fa AVC e QoS profile per SSID.
PMF + IDS
PMF obbligatorio in WPA3, wIPS su WLC rileva rogue AP, Evil Twin, deauth flood, blocca contenimento.
Nel .pkt se LAP non joinano WLC: controlla che switch PoE abbia power inline auto, che WLC management IP sia raggiungibile e che AP e WLC siano nello stesso broadcast domain o che DHCP abbia option 43 con IP WLC. Altrimenti AP resta in discovery.
8. Verifica / Esercizio progettuale
🔬 Attività — Progetta la WLAN Enterprise del nostro Istituto con WLC e 4 aree
Hai 4 LAP (Uffici, Laboratori, Hall, Magazzino IoT), 1 WLC 3504, 1 RADIUS/NPS su AD, switch PoE. Progetta 4 SSID con autenticazione corretta, VLAN, QoS e sicurezza. Obiettivo: mobilità docenti + isolamento studenti + guest temporizzato + IoT sicuro.
- Scelta sicurezza: Per ogni SSID scegli WPA2 vs WPA3-Personal vs Enterprise e metodo EAP (TLS/PEAP/TTLS). Motiva quando usi certificato client vs password e rischi Evil Twin.
- Flusso 802.1X: Descrivi passo-passo dal association al 4-way handshake, includendo ruoli Supplicant/Authenticator/AS e porte controlled/uncontrolled. Indica dove appare PMK, PTK, GTK.
- RADIUS design: Elenca IP, porte 1812/1813, shared secret, attributi Tunnel-Private-Group-Id per VLAN, Session-Timeout per Guest. Come mappi gruppo AD → VLAN?
- WLC & CAPWAP: Confronta Local vs FlexConnect per questa scuola. Configura interfacce dinamiche VLAN 10/20/30/99, RRM DCA/TPC e policy 802.11r/k/v per roaming veloce tra uffici e lab.
- Troubleshooting: Studente non si connette: EAP failure, cert RADIUS non valido, VLAN mismatch. Quali log guardi su WLC (
debug client), su RADIUS e su client? Proponi verifica con Wireshark filtereapol || radius.
1) Sicurezza per SSID: Corp (docenti) → WPA3-Enterprise EAP-TLS (cert client da CA interna, max security). Studenti → WPA2/WPA3 transition PEAP-MSCHAPv2 (solo server cert, facile deploy via GPO). Guest → Open + WebAuth captive portal + voucher RADIUS 4h (low security ma accounting). IoT → WPA2-Personal PSK 20 char + MAC ACL + VLAN isolata 99 con L3 deny a LAN. Scelta motivata: TLS elimina password in aria, PEAP comodo per dominio, Evil Twin mitigato forzando validazione CN radius.itis.local.
2) Flusso: Association open (AP = authenticator blocca controlled port). EAPoL Start, Request-Identity, Response identity (anonima @itis.local). AP incapsula in RADIUS Access-Request. RADIUS → challenge EAP-TLS ServerHello cert. Dopo mutual auth, server invia MSK → PMK al WLC. WLC + Supplicant derivano PTK via 4-way handshake (ANonce,SNonce,MAC). Installa PTK+GTK CCMP/GCMP. Controlled port open → DHCP da VLAN assegnata.
3) RADIUS: 10.0.0.2 UDP 1812 auth / 1813 acct, secret 16 char complesso. Attributi: per gruppo Docenti → Tunnel-Type VLAN=13, Tunnel-Medium-Type 802=6, Tunnel-Private-Group-Id=10, Filter-Id=ROLE_DOCENTE. Session-Timeout 28800 (8h). Studenti Group-Id 20 + WISPr-Bandwidth-Max-Up 2M. Guest Group-Id 30 + Session-Timeout 14400 + Idle-Timeout 600. Mapping AD via NPS network policy condizione Windows Group membership.
4) WLC: Essendo campus unico non filiale → Local mode (central switching) per tutte le 4 LAP per avere wIPS centralizzato e QoS. Se fosse plesso staccato → FlexConnect central auth + local switching per survivability se WAN down. Interfacce dinamiche: VLAN 10 10.10.10.254/24 gateway, 20 10.20.20.254 etc. RRM: DCA auto channel 1,6,11 2.4GHz e UNII 5GHz 36,40,44,48 power TPC threshold -70dBm. 802.11r FT enabled adaptive + FT over the DS, 802.11k neighbor list, 802.11v BSS Transition per roaming docenti che camminano con Teams.
5) Troubleshooting: WLC → debug client <mac>, show client detail <mac> mostra 802.1X state, PMK cache, VLAN. RADIUS → /var/log/freeradius/radius.log o NPS event viewer: Access-Reject reason (bad password, cert expired). Client Win → Event Viewer WLAN-AutoConfig ID 12013 per cert validation fail. Wireshark laptop in monitor mode vicino AP filter eapol vede 4-way, filter radius su mirror port WLC→RADIUS vede Access-Challenge. Se VLAN mismatch → client prende IP sbagliato → verifica AAA override enabled su WLAN.
9. Riepilogo e concetti chiave
📚 Prossimo passo — IoT wireless LoRaWAN Zigbee mesh e MQTT
Ora che sai rendere sicura e scalabile una WLAN enterprise, vedremo l'altro lato dell'ecosistema wireless: reti IoT a lungo raggio e bassa potenza LoRaWAN, mesh Zigbee e protocollo applicativo MQTT. Passeremo da VLAN enterprise a sensori battery-powered e topic publish/subscribe.