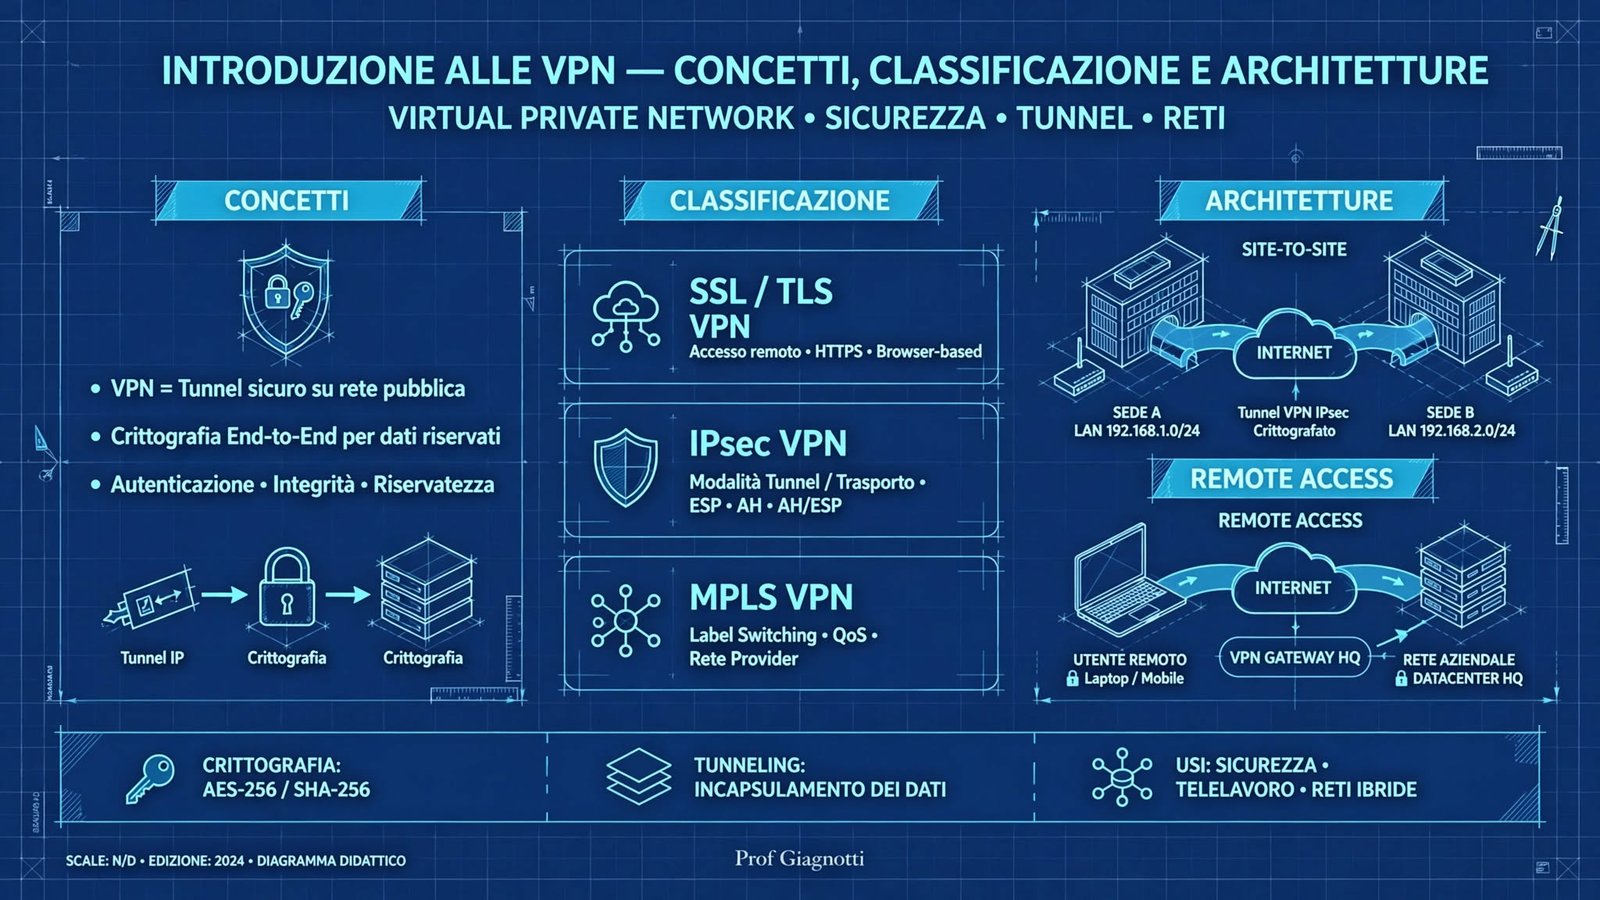
Introduzione alle VPN - concetti, classificazione e architetture
Reti private su Internet pubblica: cosa significa davvero Virtual Private Network, come funziona il tunnel crittografico, quando scegliere Site-to-Site, Remote Access o Personal e perché MPLS non è una VPN crittografica.
1. Il problema delle comunicazioni su reti pubbliche
Quando due dispositivi comunicano attraverso Internet, i dati attraversano reti pubbliche che non sono sotto il nostro controllo: router di provider diversi, backbone internazionali, nodi di transito gestiti da terze parti. Questo comporta tre rischi concreti che la VPN nasce per risolvere.
👁️ Intercettazione
Un attaccante sulla stessa rete (Wi-Fi bar, aeroporto) può catturare i pacchetti e leggerne il contenuto se non cifrato.
✏️ Manipolazione
I dati possono essere modificati in transito (MITM) senza che mittente o destinatario se ne accorgano.
🎭 Impersonazione
Senza autenticazione è impossibile verificare che l'interlocutore sia davvero chi dice di essere.
VPN = tecnologia che crea un collegamento sicuro tra dispositivi lontani sfruttando Internet come trasporto, ma garantendo riservatezza e integrità paragonabili a una rete privata dedicata.
All'interrogazione: parti dalla rete pubblica non fidata → citi i 3 rischi → introduci VPN come soluzione che aggiunge cifratura + autenticazione + integrità. È la sequenza che convince.
2. Cos'è una VPN e il tunnel crittografico
Il termine Virtual Private Network esprime già le caratteristiche fondamentali della tecnologia, come da sorgente:
Collegamento logico
Non esiste cavo dedicato. Il collegamento è creato via software sopra Internet.
Isolato e cifrato
Dati cifrati, inutilizzabili se intercettati. Isolamento garantito crittograficamente.
Integrazione LAN
Dispositivi remoti appaiono come se fossero nella stessa rete locale.
Il concetto di tunnel crittografico
Il meccanismo centrale è il tunnel: i dati originali vengono incapsulati in un nuovo pacchetto e cifrati prima della trasmissione. Il tunnel è virtuale — non è un cavo fisico ma un percorso logico protetto.
I dispositivi alle estremità vedono dati in chiaro. Solo il trasporto intermedio è cifrato. Per questo si parla di overlay sicuro sopra infrastruttura insicura.
Pensa a inviare un compito in busta trasparente via corriere pubblico (Internet) vs busta in cassaforte con sigillo (VPN). Senza cassaforte chiunque legga il percorso può leggere/modificare. Con VPN solo mittente e destinatario hanno la chiave.
Cosa garantisce una VPN
Riservatezza
Cifratura simmetrica (AES-GCM) rende il traffico illeggibile a chi intercetta.
Integrità
HMAC / tag di autenticazione: ogni alterazione viene rilevata e il pacchetto scartato.
Autenticazione
Identità verificata prima del tunnel: PSK, certificati X.509, RADIUS/AAA.
3. Vantaggi e limiti delle VPN
Perché le usiamo ovunque
Economicità: linee dedicate costavano decine di k€/anno. VPN usa Internet.
Flessibilità: accesso da qualsiasi luogo.
Scalabilità: aggiungere sedi/utenti senza riprogettare.
Sicurezza Wi-Fi: impedisce MITM su reti pubbliche.
Cosa non risolve da sola
Overhead: CPU per cifrare + header extra → latenza.
Complessità: errori di config compromettono sicurezza.
Fiducia provider: con VPN commerciali il provider vede i metadati.
Non è anonimato totale: maschera IP ma non garantisce anonimato assoluto.
Dire "VPN = anonimato". Sbagliato: la VPN nasconde l'IP verso il sito, ma il provider VPN conosce la tua attività. L'anonimato vero richiede catene tipo Tor + policy no-log verificabili. In azienda la VPN serve per sicurezza, non per anonimato.
4. Classificazione per utilizzo: Site-to-Site, Remote Access, Personal
La divisione principale in classe è per caso d'uso, non per tecnologia.
VPN Site-to-Site
Collega due o più reti locali geograficamente distanti come se facessero parte della stessa infrastruttura. Non sono i singoli utenti a stabilire la connessione, ma i dispositivi di frontiera (router/firewall). Configurata una volta, resta sempre attiva e trasparente per gli utenti.
Sede centrale ↔ filiali
Data center ↔ uffici distribuiti, scuola centrale ↔ plessi. Trasparente.
Protocollo tipico IPsec
Configurazione sui router di frontiera, non sui PC. ACL e routing adattati.
ITT con due plessi: segreteria a indirizzo 192.168.10.0/24, laboratorio a 192.168.20.0/24. Router Mikrotik/Cisco ai due estremi stabiliscono tunnel IPsec. Uno studente apre \fileserver erbali da plesso B: il traffico è instradato automaticamente nel tunnel, senza client VPN sul PC.
5. Intranet ed Extranet - modelli logici su VPN Site-to-Site
Distinzione non tecnologica ma logica e organizzativa, resa possibile dalla Site-to-Site:
🏢 Rete privata interna
Usa tecnologie Internet (TCP/IP, web, DB) ma accessibile solo a utenti interni. VPN Site-to-Site la estende oltre la singola LAN.
Esempio: registro elettronico centrale accessibile da tutte le sedi scolastiche via tunnel.
🤝 Estensione controllata verso esterni
Porzione isolata della rete esposta a fornitori/partner con regole di filtraggio. Non è tutta la rete.
Esempio: fornitore accede solo al sistema ordini tramite VPN dedicata + ACL che nega tutto il resto.
Domanda classica: "Intranet vs Extranet?" Risposta: Intranet = chi può entrare? Solo interni. Extranet = chi può entrare? Esterni fidati ma solo a risorse limitate. Stessa tecnologia (Site-to-Site), diverso perimetro autorizzativo. Disegna un cerchio grande (Intranet) e un anello esterno con filtro (Extranet).
VPN Remote Access
Progettata per un singolo utente che si collega alla rete aziendale da remoto tramite client VPN sul proprio dispositivo. È il modello che ha reso possibile lo smart working strutturale.
6. Split tunneling e processo Remote Access
Per default la Remote Access instrada TUTTO il traffico nel tunnel. Con split tunneling attivo: traffico verso risorse aziendali → tunnel VPN, traffico Internet generico (YouTube, Gmail) → diretto. Ottimizza banda ma aumenta superficie di attacco perché il dispositivo è dual-homed.
Processo di connessione
1) Client contatta server VPN (FW). 2) Negoziazione crittografica IKE. 3) Autenticazione utente (PSK/cert/AAA RADIUS). 4) Assegnazione IP interno da pool. 5) Tunnel cifrato stabilito. 6) Regole autorizzazione per risorse.
Full vs Split
Full tunnel: più sicuro, controllo totale, ma sovraccarica Gateway e peggiora Netflix/YouTube.
Split: prestazionale, ma se il laptop è compromesso può diventare bridge verso LAN. In aziende critiche si preferisce full + proxy.
VPN Personal
Orientata a privacy individuale, non ad accesso aziendale. Obiettivo: proteggere navigazione su Wi-Fi pubblici, mascherare IP, bypassare geo-restrizioni.
Una VPN personale non garantisce anonimato assoluto. Il traffico transita per i server del provider che potrebbe conservare log. Fiducia nel fornitore, giurisdizione e audit no-log sono determinanti. In esame: distinguere bene "VPN personale = privacy su rete pubblica" vs "VPN aziendale = accesso controllato a risorse interne".
Docente in trasferta si collega al Wi-Fi dell'hotel (captive portal non cifrato). Attiva WireGuard personale verso VPS: tutto il traffico esce cifrato verso VPS, hotel vede solo tunnel. Torna a scuola, disattiva VPN personale e attiva VPN Remote Access aziendale per accedere a registro interno.
7. Secure VPN vs Trusted VPN / MPLS
Secondo criterio di classificazione, basato su come si ottiene la sicurezza:
🔒 Tunnel crittografico su Internet
Cifratura, autenticazione, integrità, anti-replay. Protocolli: IPsec, TLS/SSL VPN, WireGuard, OpenVPN.
Usata in aziende moderne su Internet pubblico.
🛡️ Isolamento garantito da operatore
Non si basa su crittografia ma su infrastruttura dell'operatore che garantisce isolamento e QoS. Tecnologia tipica: MPLS con label. Il provider garantisce separazione, ma il traffico non è cifrato end-to-end.
Una rete MPLS instrada tramite etichette invece che IP. Il provider garantisce separazione logica tra clienti e QoS — ma il traffico non è cifrato end-to-end. Chi parla di "VPN MPLS" intende un servizio di connettività privata dell'operatore, non un tunnel cifrato. Per riservatezza su MPLS devi aggiungere IPsec sopra.
| Criterio | Tipologia | Finalità | Cifratura | Protocollo tipico |
|---|---|---|---|---|
| Utilizzo | Site-to-Site | Collegare reti aziendali distanti, trasparente per utenti | ✅ Elevata | IPsec |
| Remote Access | Accesso individuale remoto (smart working), richiede client | ✅ Elevata | IPsec, SSL/TLS VPN | |
| Personal | Privacy e sicurezza navigazione personale su Wi-Fi pubblici | ✅ Elevata | OpenVPN, WireGuard | |
| Sicurezza | Secure VPN | Protezione tramite tunnel crittografato su rete pubblica | ✅ End-to-end | IPsec, TLS, WireGuard |
| Trusted VPN | Isolamento e QoS garantiti dall'operatore su rete gestita | ⚠️ Non necessariamente | MPLS (serve IPsec sopra per cifrare) |
8. Verifica / Esercizio pratico
🔬 Attività - Progetta la VPN per l'istituto
Sei consulente di un ITT con sede centrale (192.168.10.0/24), plesso B (192.168.20.0/24) a 8km e 30 docenti in smart working. Il fornitore del gestionale deve accedere solo a 10.0.0.50:443. La dirigenza vuole anche MPLS dell'operatore per VoIP.
- Quale tipo di VPN useresti per collegare sede centrale ↔ plesso B? Disegna dove configuri il tunnel e perché è trasparente per gli studenti. Quale protocollo e perché IPsec e non MPLS da solo?
- Per i 30 docenti remoti: scegli tra full tunneling e split tunneling motivando sicurezza vs prestazioni. Elenca i 6 step di connessione Remote Access e dove metteresti autenticazione RADIUS e pool IP.
- Definisci Intranet ed Extranet in questo scenario: cosa includi nell'Intranet, cosa nell'Extranet per il fornitore? Quale differenza di ACL implementeresti?
- Dirigenza dice "abbiamo MPLS quindi siamo cifrati". Come rispondi? Spiega differenza Secure vs Trusted VPN e proponi soluzione corretta per avere sia QoS VoIP (MPLS) sia riservatezza dati (IPsec over MPLS o IPsec su Internet).
1) Site-to-Site IPsec: Tunnel tra Router/FW frontiera delle due sedi, sempre attivo, trasparente. IPsec perché serve cifratura E2E su Internet; MPLS da solo garantisce isolamento dell'operatore ma non cifratura, quindi non basta per dati didattici sensibili.
2) Remote Access full tunneling per personale ATA/amministrativo, split tunneling controllato per docenti con policy: traffico verso 192.168.0.0/16 e 10.0.0.0/8 nel tunnel, resto diretto ma con DNS aziendale e filtro web. Step: contatto gateway → IKE → auth RADIUS con MFA → IP da pool 192.168.1.200-220 → tunnel → autorizzazione RBAC (docente vede solo registro, non DC).
3) Intranet = tutte le reti interne scuola (registri, file server, Wi-Fi docenti) accessibili solo a utenti interni autenticati. Extranet = porzione isolata (VLAN DMZ) con server gestionale 10.0.0.50:443 esposta al fornitore via Site-to-Site dedicata + ACL che permette solo TCP 443 da IP fornitore, deny resto, log tutto.
4) Risposta a dirigenza: MPLS è Trusted VPN: operator garantisce separazione con label e QoS, quindi ottimo per VoIP, ma non cifra end-to-end. Chi sniffa nella rete operatore o se operatore è compromesso legge in chiaro. Soluzione: mantenere MPLS per VoIP + aggiungere IPsec overlay (IPsec over MPLS) o mantenere due livelli: MPLS per voce, IPsec su Internet per dati riservati. Così hai sia QoS sia riservatezza.
Per la domanda "MPLS è una VPN?" rispondi in 3 step: 1) Sì, è classificata come Trusted VPN. 2) Ma non è Secure: non cifra, isola solo con label. 3) Esempio: se vuoi riservatezza su MPLS devi aggiungere IPsec → IPsec over MPLS. Questo mostra che hai capito distinzione uso vs sicurezza.
9. Riepilogo e concetti chiave
📚 Prossimo passo - IPsec protocollo, modalità operative e negoziazione
Ora che sai perché e quando usare una VPN, nella prossima lezione scendiamo nel dettaglio di IPsec: header AH/ESP, modalità Transport vs Tunnel, Phase 1 e Phase 2 IKEv2, transform-set e come si costruisce davvero un tunnel sicuro. Preparati con AES e HMAC del Modulo 2.