Anno 5 · Modulo 2 · Lezione 3
A cura di Prof. Giagnotti · Sistemi e Reti
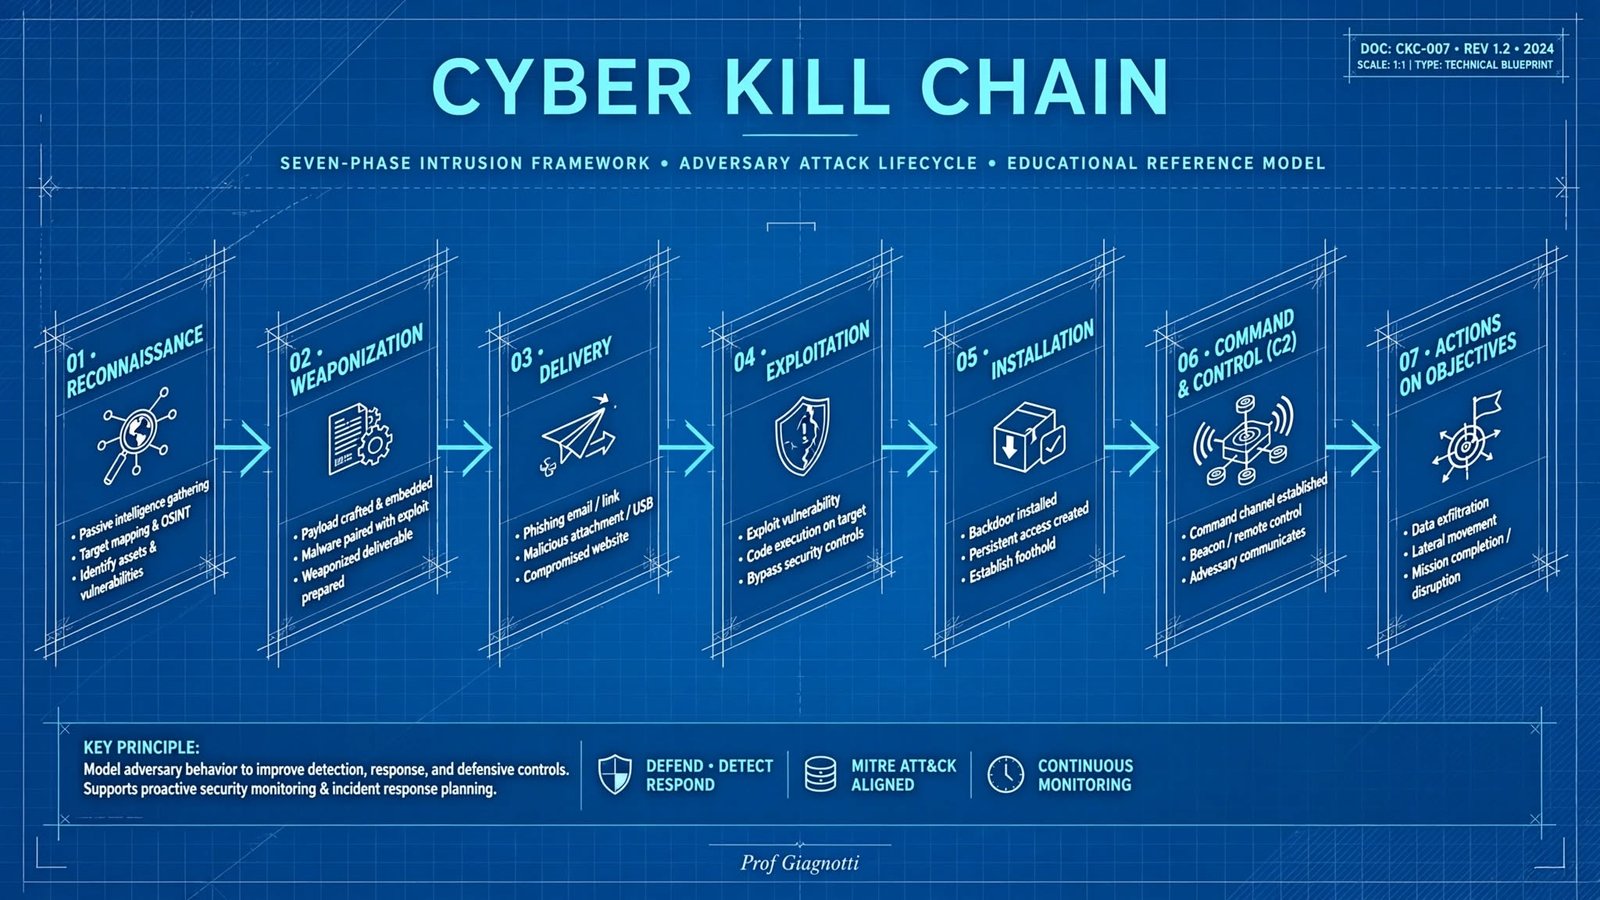
Cyber Kill Chain
Le 7 fasi di Lockheed Martin: come nasce, cresce e si interrompe un attacco mirato.
🎯 Obiettivi di apprendimento
✓Spiegare cos'è la Cyber Kill Chain, chi l'ha sviluppata e qual è il suo scopo nella difesa informatica
✓Descrivere le sette fasi del modello indicando per ciascuna obiettivo dell'attaccante, tecniche usate e tracce rilevabili
✓Associare contromisure difensive specifiche a ciascuna fase della catena
✓Analizzare un attacco reale mappandone le fasi sul modello e individuando il punto di interruzione più efficace
// Indice della lezione
1. Cos'è la Cyber Kill Chain
2. Le sette fasi - panoramica
3. Dettaglio fase per fase e contromisure
4. Caso studio WannaCry
5. Verifica
6. Riepilogo1. Cos'è la Cyber Kill Chain
📌 Definizione
Modello concettuale di Lockheed Martin (2011) che descrive le 7 fasi sequenziali di un attacco mirato. Ogni fase lascia tracce; interromperla presto riduce i danni.
2. Le sette fasi
3. Dettaglio fase per fase
| Fase | Obiettivo | IoC | Contromisura |
|---|---|---|---|
| 1 Ricognizione | Info su target | Scan, DNS anomale | Threat intel |
| 2 Weaponization | Crea malware | Hash VT | AV NG |
| 3 Delivery | Consegna | Email sospette | Filtro email |
| 4 Exploitation | Sfrutta CVE | Log anomali | Patch |
| 5 Installation | Persistenza | Autostart | EDR |
| 6 C2 | Comando | DGA domains | DNS filter |
| 7 Actions | Goal | IO alto | Backup DLP |
🎯 Caso WannaCry
Scan SMB 445, EternalBlue CVE-2017-0144, worm delivery, DoublePulsar install, kill-switch domain, RSA-2048 actions. Blocco ideale Fase 4 con patch MS17-010.
5. Verifica
🔬 Attività
- Mappa phishing Excel macro sulle 7 fasi.
- Differenza Kill Chain vs ATT&CK?
6. Riepilogo
✓7 fasi, interrompibile ovunque, prima = meno danni