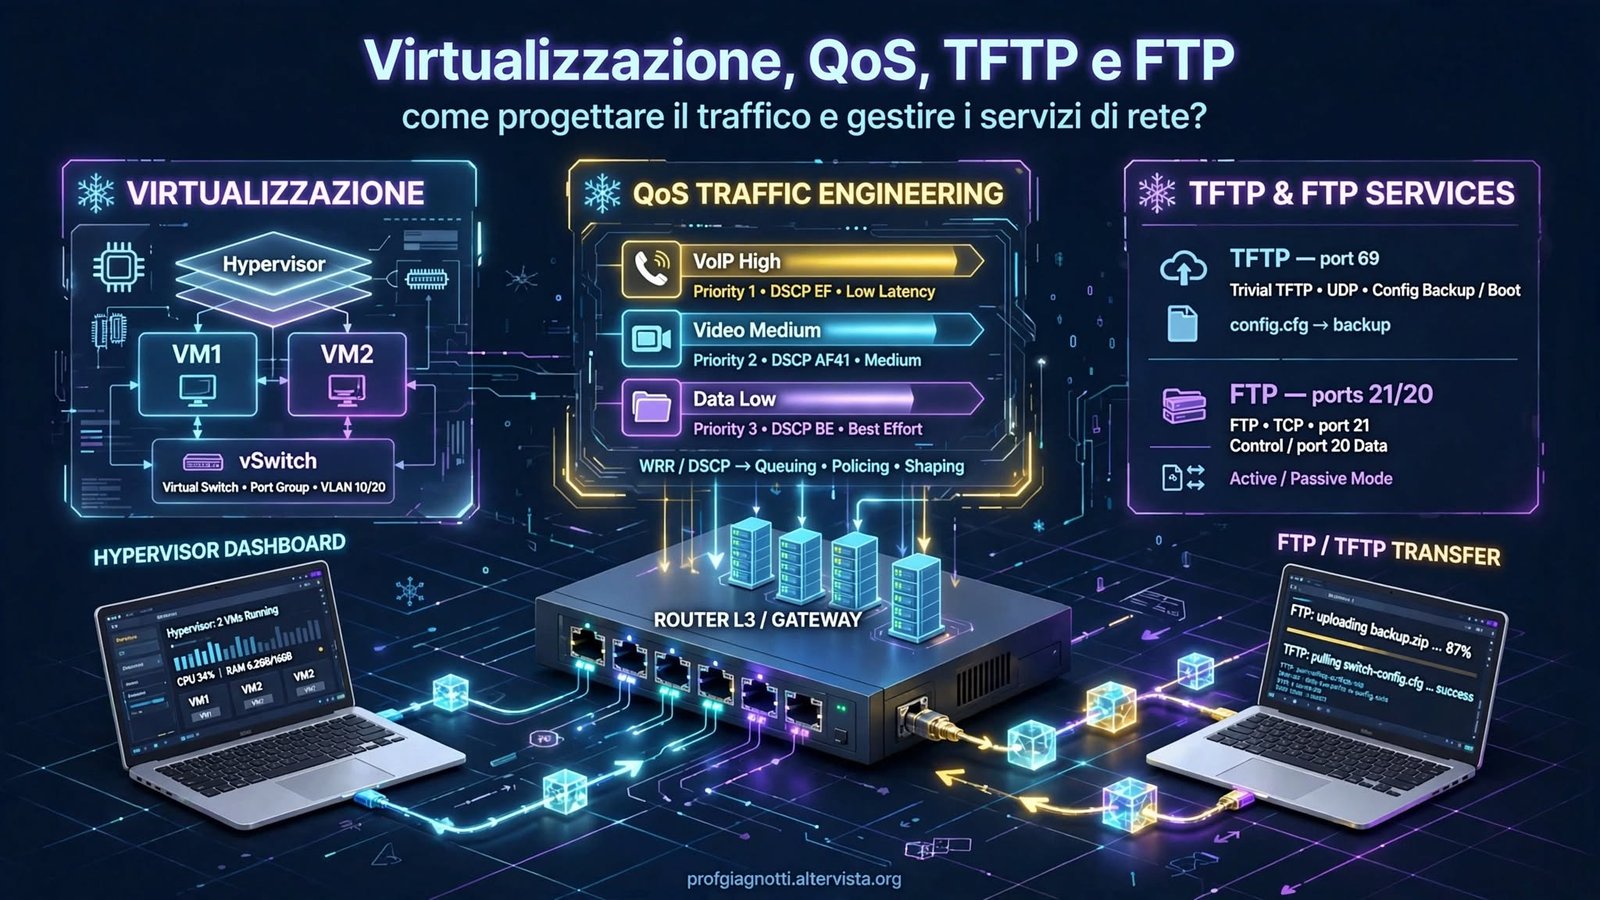
Virtualizzazione, QoS, TFTP e FTP: progettare il traffico e gestire i servizi di rete
Una rete moderna non trasporta semplicemente pacchetti: deve gestire server virtualizzati, traffico applicativo con priorità diverse e servizi di trasferimento. In questa lezione colleghiamo networking fisico e virtuale, qualità del servizio e gestione operativa.
1. Introduzione: una rete che deve gestire priorità diverse
Finora abbiamo osservato la rete soprattutto come insieme di apparati, indirizzi, VLAN, routing e servizi. In un'infrastruttura reale, però, la domanda diventa più complessa: che cosa succede quando sulla stessa infrastruttura convivono applicazioni con esigenze molto diverse?
Immaginiamo una piccola azienda con server virtualizzati, PC, telefoni IP e traffico di trasferimento file. Un backup può tollerare qualche secondo in più; una conversazione VoIP, invece, può diventare difficilmente comprensibile se arrivano ritardi variabili o perdite di pacchetti. La rete deve quindi essere progettata non soltanto per “funzionare”, ma per comportarsi in modo prevedibile.
Se durante una telefonata VoIP avvio contemporaneamente un grande trasferimento di file, il problema non è necessariamente che “la rete è lenta”. Dobbiamo chiederci: quanta banda viene utilizzata? Qual è la latenza? C'è jitter? Si perdono pacchetti? Quale traffico deve avere priorità?
Quando senti parlare di prestazioni di rete, non fermarti alla velocità nominale della porta. Impara a separare sempre banda, latenza, jitter e packet loss. Sono problemi diversi e richiedono diagnosi diverse.
2. Virtualizzazione: quando la rete entra nel server
La virtualizzazione permette di eseguire più sistemi operativi e applicazioni isolati sullo stesso server fisico. Dal punto di vista del networking, questo introduce nuovi elementi: oltre alla scheda di rete fisica dobbiamo considerare interfacce virtuali e uno switch virtuale.
Hypervisor
Strato software che gestisce le macchine virtuali e le risorse del server fisico.
VM
Macchina virtuale con sistema operativo, applicazioni e una o più interfacce di rete virtuali.
Virtual switch
Elemento software che collega le interfacce virtuali tra loro e verso la rete fisica.
Una virtual NIC è l'interfaccia di rete vista da una macchina virtuale. Non è necessariamente una scheda fisica dedicata: la comunicazione viene gestita dal sistema di virtualizzazione e dal relativo networking virtuale.
2.1 Hypervisor e macchine virtuali
Il server fisico può ospitare più VM. Ogni VM può avere un proprio indirizzo IP e può essere collegata a una rete logica diversa. Questo consente, ad esempio, di separare un server applicativo da un server di gestione senza dover necessariamente utilizzare un server fisico distinto per ogni ruolo.
Il punto importante è distinguere risorsa fisica e risorsa virtuale: una stessa interfaccia fisica può trasportare il traffico di più VM, mentre la separazione logica può essere ottenuta con VLAN e configurazioni del virtual switch.
2.2 Virtual switch e virtual NIC
Dal punto di vista dello studente, il concetto fondamentale è che un frame può attraversare più livelli: VM → vNIC → virtual switch → NIC fisica → switch fisico → rete. Un problema può quindi trovarsi dentro la VM, nel networking virtuale oppure nella rete fisica.
“È una VM, quindi il problema è nel server” è un'ipotesi, non una diagnosi. Anche una macchina virtuale dipende da VLAN, trunk, switch fisici, routing e servizi di rete.
2.3 VLAN e networking virtualizzato
Le VLAN permettono di separare logicamente i flussi. In un ambiente virtualizzato possiamo, ad esempio, avere una VLAN per i server, una per la gestione e una dedicata al traffico voce. La rete virtuale deve essere coerente con quella fisica: se il virtual switch invia traffico taggato verso una porta trunk, lo switch fisico deve essere configurato per trasportare le VLAN necessarie.
Quando analizzi una rete virtualizzata, disegna sempre due livelli: virtuale e fisico. Poi collega i due livelli indicando dove passano le VLAN.
3. QoS: perché la banda non basta
Quality of Service (QoS) comprende tecniche e criteri utilizzati per trattare in modo differenziato il traffico di rete quando le risorse sono limitate o quando alcune applicazioni hanno esigenze più stringenti.
QoS non significa semplicemente “dare più banda”. Possiamo classificare il traffico, accodarlo, assegnare priorità e gestire la congestione in modo da proteggere applicazioni sensibili.
3.1 Latenza, jitter, packet loss e bandwidth
| Parametro | Che cosa indica | Perché conta |
|---|---|---|
| Bandwidth | Capacità teorica/nominale del collegamento. | Determina quanta informazione può essere trasportata nel tempo. |
| Latenza | Tempo necessario perché i dati attraversino il percorso. | È importante per interazioni in tempo reale. |
| Jitter | Variazione del ritardo tra pacchetti. | Può degradare voce e video. |
| Packet loss | Pacchetti persi durante il trasferimento. | Può causare ritrasmissioni o perdita di qualità. |
Una chiamata VoIP può avere banda sufficiente ma risultare comunque disturbata. Se il jitter cresce o aumenta la perdita di pacchetti, la qualità percepita può peggiorare anche senza saturare completamente il collegamento.
3.2 Classificazione e priorità
Un modello concettuale semplice è: identifico il traffico → lo classifico → decido la priorità → lo tratto secondo una policy → verifico il risultato.
VoIP / realtime
Può richiedere bassa latenza, basso jitter e contenimento delle perdite.
File / backup
Può generalmente tollerare tempi più lunghi rispetto a una conversazione in tempo reale.
Dire “il traffico VoIP deve sempre avere tutta la banda” è una semplificazione. Una policy QoS deve considerare anche capacità del collegamento, traffico concorrente, obiettivi e limiti dell'infrastruttura.
3.3 VoIP e video
VoIP e video sono esempi utili perché rendono visibili gli effetti della rete. In una telefonata, ritardi variabili e perdita di pacchetti possono essere percepiti direttamente dall'utente. Nel video interattivo, congestione e jitter possono causare blocchi o degradazione.
Questo ci porta a una competenza importante: non diagnosticare la QoS solo guardando un singolo parametro. Bisogna correlare sintomo, metriche, percorso e tipo di traffico.
4. TFTP e FTP
TFTP e FTP sono protocolli storicamente utilizzati per il trasferimento di file, ma hanno caratteristiche e finalità differenti. In un contesto di networking didattico sono particolarmente utili per comprendere il rapporto tra servizio applicativo, porta, autenticazione e sicurezza.
4.1 Differenze e casi d'uso
| Caratteristica | TFTP | FTP |
|---|---|---|
| Obiettivo | Trasferimento semplice e minimale. | Trasferimento file con funzionalità più complete. |
| Autenticazione | Tradizionalmente minimale/assente. | Può prevedere autenticazione. |
| Uso tipico | Alcune operazioni di rete, boot/configurazioni in ambienti compatibili. | Scambio e gestione di file in scenari compatibili. |
| Sicurezza | Non va considerato un protocollo sicuro per dati sensibili. | FTP tradizionale non cifra il traffico. |
Il fatto che un protocollo sia “utile” non significa che sia automaticamente adatto a trasferire dati sensibili. In un ambiente reale bisogna valutare anche autenticazione, cifratura, segmentazione e alternative più sicure.
4.2 Rischi e buone pratiche
Il rischio principale è trattare TFTP/FTP come strumenti neutri. Se le credenziali o i file viaggiano senza adeguata protezione, un attaccante che riesca a osservare il traffico potrebbe ottenere informazioni utili.
Segmentare
Separare il traffico di gestione e trasferimento dalle reti utente quando il progetto lo richiede.
Limitare
Consentire l'accesso ai servizi solo dagli host o dalle reti necessarie.
Proteggere
Preferire protocolli e metodi di trasferimento coerenti con i requisiti di sicurezza del contesto reale.
5. Un caso reale: server virtualizzati e VoIP
Immaginiamo una piccola azienda con tre categorie di traffico:
- Server: VM che ospitano applicazioni aziendali.
- Management: accesso amministrativo all'infrastruttura.
- VoIP: telefoni IP e traffico voce.
Un possibile modello logico è:
Se il traffico VoIP degrada durante un trasferimento TFTP/FTP, non dobbiamo saltare direttamente alla conclusione “serve più banda”. Prima dobbiamo raccogliere evidenze: utilizzo del link, latenze, perdite, code, tipo di traffico e percorso.
In troubleshooting, la domanda migliore spesso non è “come lo sistemo?”, ma “qual è la prima misura che può distinguere due ipotesi?”. È questo il passaggio che trasforma una prova casuale in una diagnosi.
6. Errori comuni da evitare
Una VM non è automaticamente isolata dalla rete fisica. Il virtual switch deve essere collegato e configurato correttamente.
QoS riguarda la gestione del traffico e delle risorse. Aumentare la banda può aiutare, ma non sostituisce una diagnosi della latenza, del jitter o delle perdite.
Autenticazione e cifratura sono concetti diversi. Un protocollo può autenticare un utente senza proteggere necessariamente il contenuto della comunicazione.
Il ping può fornire indicazioni utili, ma non descrive da solo il comportamento di un'applicazione VoIP sotto carico.
7. Troubleshooting con AI e Fault Injection
Anche in questa lezione l'AI deve essere utilizzata come supporto al ragionamento diagnostico, non come scorciatoia per ottenere una configurazione senza comprenderla.
OSSERVA → RACCOGLI LE EVIDENZE → FORMULA IPOTESI → TESTA → INTERPRETA → CONFERMA O SMENTISCI → RISOLVI → VERIFICA → DOCUMENTA
Un Fault Injection può consistere, per esempio, in una VLAN non coerente tra virtual switch e switch fisico, una porta configurata in modo errato, un flusso VoIP non trattato come previsto, un trasferimento che satura il collegamento o un servizio TFTP/FTP non raggiungibile.
Il docente introduce una configurazione VLAN errata sul collegamento tra networking virtuale e switch fisico. Gli studenti devono dimostrare il problema, formulare almeno due ipotesi e scegliere il test più discriminante prima di modificare la configurazione.
8. Ponte con la parte pratica
Nella parte laboratoriale costruiremo uno scenario di piccola azienda con server virtualizzati e traffico VoIP. L'obiettivo non sarà soltanto configurare una rete che funziona, ma osservare come la separazione del traffico e la congestione influenzano il comportamento della rete.
Successivamente lavoreremo sul trasferimento di file/configurazioni tramite TFTP/FTP e utilizzeremo Fault Injection per introdurre problemi controllati. L'AI verrà utilizzata per guidare l'indagine diagnostica, mantenendo sempre la responsabilità tecnica in capo allo studente.
🚀 Vuoi passare all'azione?
Accedi alla repository ufficiale GitHub del corso per scaricare il laboratorio pratico in formato .md.
Troverai lo scenario guidato con rete virtualizzata, separazione del traffico, simulazione della congestione, TFTP/FTP, Fault Injection e troubleshooting con AI.
9. Riepilogo e autoverifica
- Qual è la differenza tra una NIC fisica e una vNIC?
- Qual è il ruolo del virtual switch?
- Perché il jitter è particolarmente importante per il VoIP?
- Qual è la differenza concettuale tra bandwidth e latenza?
- Perché TFTP e FTP non devono essere considerati automaticamente protocolli sicuri?
- Quali evidenze raccoglieresti se il VoIP degradasse durante un trasferimento di file?
- Quale test useresti per distinguere un problema VLAN da un problema di congestione?
📚 Prossimo passo - Lezione 11
Nella prossima lezione porteremo insieme sicurezza, troubleshooting e Intelligenza Artificiale, costruendo scenari più complessi in cui sarà necessario correlare più livelli della rete e documentare una diagnosi completa.