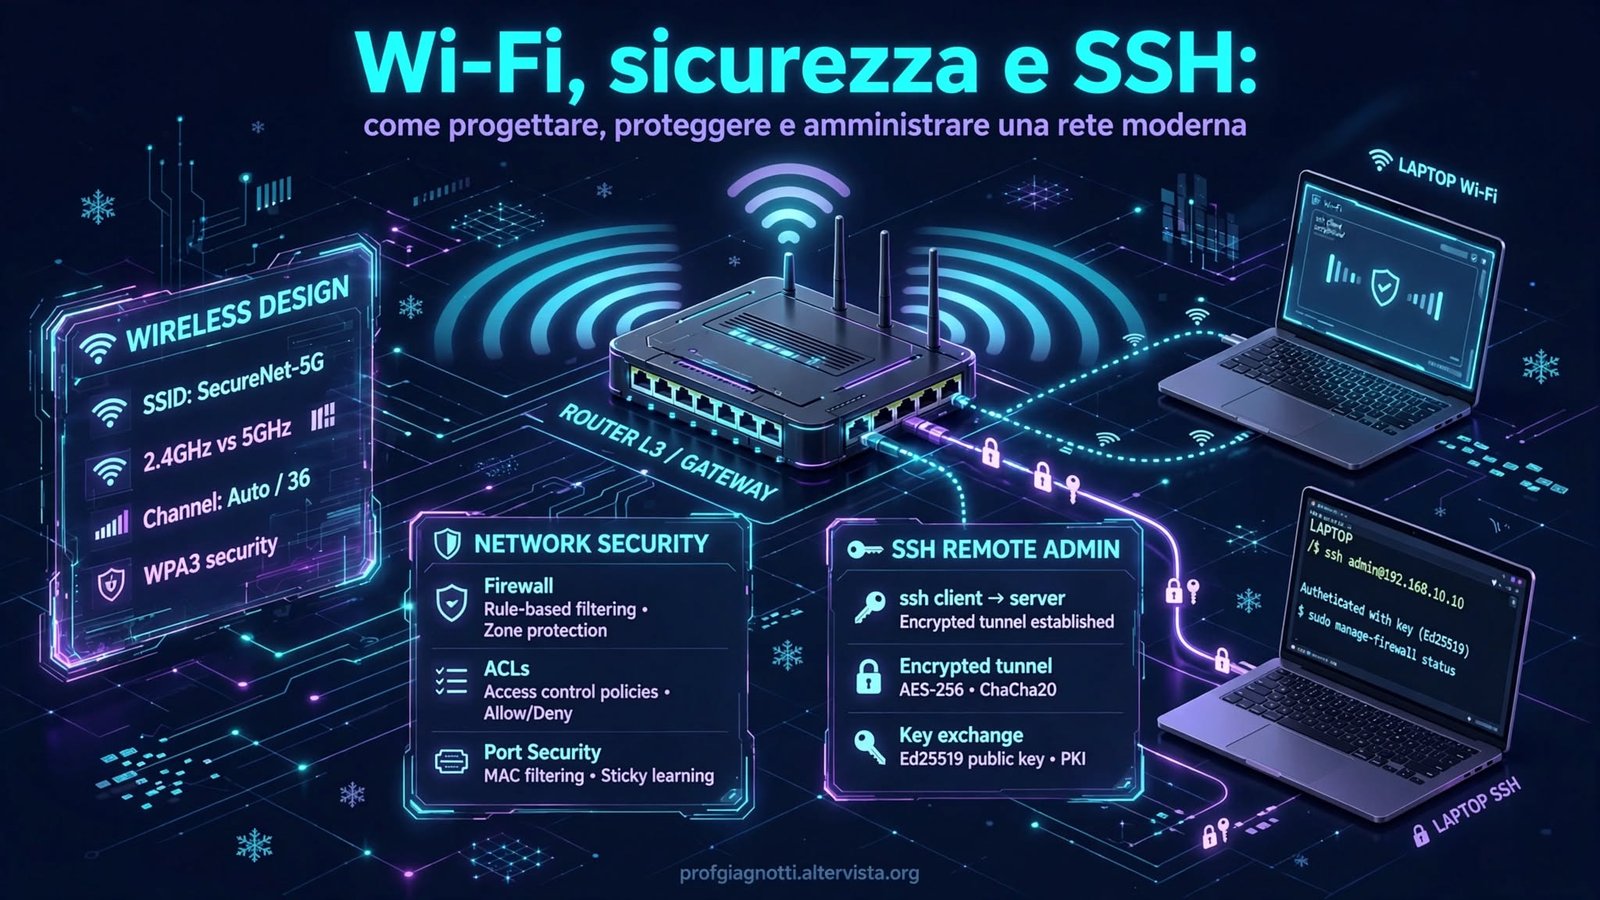
Wi-Fi, sicurezza e SSH: progettare, proteggere e amministrare una rete moderna
In questa lezione passiamo dalla connettività wireless alla sicurezza operativa: capiremo come funzionano Wi-Fi, SSID, canali, Access Point e WLC, analizzeremo le principali minacce e configureremo SSH per trasformare l'accesso remoto da semplice comodità a pratica professionale.
1. Introduzione: il Wi-Fi è una rete, non solo un segnale
Quando diciamo che una rete "funziona in Wi-Fi", stiamo descrivendo solo il mezzo con cui alcuni dispositivi accedono alla rete. Il Wi-Fi non sostituisce i concetti che abbiamo studiato nelle lezioni precedenti: indirizzamento, switching, VLAN, routing e servizi continuano a essere fondamentali.
La differenza è che nel wireless il mezzo trasmissivo è condiviso e l'ambiente fisico può cambiare continuamente. Una parete, una distanza maggiore, un altro dispositivo che trasmette sulla stessa frequenza o un Access Point configurato male possono modificare sensibilmente la qualità della comunicazione.
Una rete Wi-Fi è una rete locale wireless basata sulla famiglia di standard IEEE 802.11. L'Access Point fornisce connettività wireless ai client e collega il dominio radio alla rete cablata.
Non ragionare mai sul Wi-Fi solo con la domanda "vedo il nome della rete?". Una rete può essere visibile ma inutilizzabile, oppure avere un segnale buono ma problemi di autenticazione, VLAN, DHCP o routing.
2. Wi-Fi e standard 802.11
La famiglia IEEE 802.11 definisce le tecnologie utilizzate per le reti WLAN. Nel lavoro quotidiano, però, non basta ricordare il nome dello standard: dobbiamo capire quali fattori influenzano la connettività reale.
Banda di frequenza
2,4 GHz, 5 GHz e 6 GHz hanno caratteristiche diverse in termini di copertura, interferenze e capacità.
SSID
È il nome con cui il client identifica la rete wireless a cui intende associarsi.
Access Point
Fornisce l'accesso radio e collega i client alla rete cablata e ai servizi disponibili.
2.1 Le bande 2,4, 5 e 6 GHz
Le tre bande non devono essere interpretate come una semplice classifica "vecchio, medio, nuovo". La scelta dipende dallo scenario, dai client, dalla copertura richiesta, dalla quantità di reti presenti e dalle caratteristiche dell'ambiente.
| Banda | Caratteristica generale | Considerazione progettuale |
|---|---|---|
| 2,4 GHz | Maggiore propagazione e maggiore capacità di attraversare alcuni ostacoli rispetto alle frequenze più alte. | Può essere più soggetta a congestione e interferenze; va pianificata con attenzione. |
| 5 GHz | In genere offre più canali e maggiore capacità rispetto a 2,4 GHz, con copertura radio mediamente più limitata. | Utile per aumentare capacità e ridurre parte della congestione. |
| 6 GHz | Introduce ulteriore spettro disponibile per le tecnologie Wi-Fi che lo supportano. | Richiede compatibilità dei client e una progettazione coerente con normativa e apparati. |
Dire che "5 GHz è sempre migliore di 2,4 GHz" è una semplificazione. La qualità reale dipende da distanza, ostacoli, interferenze, canale, potenza, capacità dell'AP e caratteristiche del client.
2.2 SSID, Access Point e client
L'SSID identifica logicamente una rete wireless dal punto di vista dell'utente. L'Access Point gestisce la comunicazione radio e fornisce il punto di accesso alla rete. Il client, invece, è il dispositivo che si associa alla WLAN.
Immagina una scuola con SSID ITS-STUDENTI. Il fatto che il tuo notebook veda questo SSID non significa automaticamente che abbia accesso ai server didattici. Dopo l'associazione entrano in gioco autenticazione, assegnazione IP, VLAN, gateway, DNS e politiche di sicurezza.
2.3 Canali e interferenze
Il canale radio determina una parte importante delle condizioni in cui avviene la comunicazione. Se più reti vicine utilizzano frequenze sovrapposte o se sono presenti sorgenti di interferenza, le prestazioni possono peggiorare.
Per questo motivo, in una rete professionale non si distribuiscono semplicemente molti AP con la stessa configurazione. Si pianificano copertura, potenza, canali, capacità e distribuzione degli utenti.
Quando un utente dice "il Wi-Fi va lento", non partire subito dalla password. Chiedi: dove si trova il client? Quale AP vede? Quale banda usa? Quanti client condividono quella radio? Il problema è radio o riguarda la rete a valle?
3. Controller e WLC
In una rete con pochi Access Point è possibile gestire gli apparati in modo relativamente semplice. Quando gli AP aumentano, però, configurare ogni dispositivo separatamente diventa inefficiente e può introdurre differenze indesiderate.
Il Wireless LAN Controller (WLC) permette di centralizzare molte funzioni di gestione della WLAN: configurazione degli AP, SSID, politiche, sicurezza, monitoraggio e coordinamento operativo. Il modello centralizzato rende più facile applicare una configurazione coerente.
Un WLC non rende automaticamente sicura una WLAN. Centralizzare la gestione aiuta a configurare e controllare la rete, ma autenticazione, segmentazione, aggiornamenti e politiche di sicurezza devono essere progettati correttamente.
4. Roaming
In un ambiente con più Access Point, un client può spostarsi da una zona all'altra. Il roaming è il processo attraverso cui il dispositivo cambia punto di accesso mantenendo, quando possibile, la continuità della comunicazione.
Il roaming è particolarmente importante in uffici, scuole, magazzini e ambienti industriali dove utenti e dispositivi si muovono. Una progettazione corretta deve considerare copertura, sovrapposizione radio e gestione della mobilità.
Un terminale Wi-Fi in un magazzino può passare progressivamente dall'area coperta da un AP a quella di un altro. Se la progettazione è sbagliata, il dispositivo può mantenere troppo a lungo un AP distante oppure subire interruzioni durante il cambio.
5. Sicurezza Wi-Fi: WPA2, WPA3 e autenticazione
Proteggere una WLAN significa impedire che chiunque possa associarsi, intercettare informazioni o utilizzare la rete per raggiungere risorse non autorizzate. La sicurezza non è quindi un'unica password: è un insieme di meccanismi e decisioni architetturali.
WPA2 e WPA3 sono famiglie di meccanismi di sicurezza per reti Wi-Fi. In un ambiente didattico possiamo distinguere almeno due scenari: una rete con autenticazione basata su una chiave condivisa e un ambiente enterprise con autenticazione individuale e infrastruttura AAA.
| Approccio | Uso tipico | Attenzione |
|---|---|---|
| Chiave condivisa | Piccoli ambienti e scenari semplici. | La gestione della password deve essere controllata e aggiornata. |
| Autenticazione enterprise | Organizzazioni con molti utenti e necessità di identità individuali. | Richiede infrastruttura e configurazione più articolate. |
Una password lunga non risolve da sola tutti i problemi di sicurezza. Se la rete è nella VLAN sbagliata, se la gestione avviene via Telnet o se un AP non autorizzato viene collegato alla rete, rimangono vulnerabilità importanti.
6. Minacce comuni alle reti wireless
Il vantaggio principale del wireless — la possibilità di comunicare senza un collegamento fisico diretto — introduce anche una superficie di attacco particolare. Il segnale può essere ricevuto da dispositivi che non sono fisicamente collegati alla rete cablata.
Osservazione del traffico
Un attaccante può tentare di osservare il traffico radio. Cifratura e autenticazione riducono il rischio di esposizione delle informazioni.
Man-in-the-Middle
L'attaccante cerca di inserirsi nel percorso della comunicazione per intercettare o manipolare il traffico.
Access Point non autorizzato
Un AP collegato senza controllo può creare un percorso non previsto verso la rete aziendale.
Attacchi alle credenziali
Credenziali deboli o riutilizzate aumentano il rischio di accessi non autorizzati.
Quando ti chiedo di "mettere in sicurezza il Wi-Fi", non limitarti a cambiare la password. Pensa in profondità: chi può autenticarsi? Dove finisce il traffico? Quale VLAN usa? Come viene amministrato l'AP? Chi può gestire lo switch e il WLC?
7. Segmentazione e VLAN wireless
Una delle idee più importanti di questa lezione è che autenticazione e segmentazione sono concetti diversi. Anche se un utente possiede una credenziale valida, non significa che debba poter raggiungere ogni risorsa della rete.
Una WLAN può essere associata a una VLAN specifica. In questo modo, ad esempio, è possibile separare il traffico degli studenti, quello del personale e quello degli ospiti. La segmentazione riduce il dominio di esposizione e permette di applicare politiche diverse.
Se un visitatore conosce la password della rete Guest, può raggiungere il server amministrativo? La risposta non deve dipendere dalla fiducia nell'utente: deve essere garantita dall'architettura e dalle policy di rete.
8. SSH: amministrare la rete in sicurezza
Quando configuriamo uno switch o un router non vogliamo essere costretti a collegarci fisicamente alla console ogni volta. L'accesso remoto permette di amministrare gli apparati dalla rete, ma introduce una domanda fondamentale: come proteggiamo la sessione?
SSH (Secure Shell) fornisce un accesso remoto autenticato e cifrato. È quindi la scelta professionale rispetto a Telnet quando dobbiamo amministrare apparati di rete.
SSH è un protocollo per l'accesso remoto sicuro che protegge la comunicazione attraverso meccanismi crittografici. Telnet, invece, non protegge adeguatamente le credenziali e i dati della sessione.
La sequenza mostra il principio: identificare l'apparato, definire un dominio, creare un utente locale, generare le chiavi RSA, abilitare SSH e limitare le linee VTY all'accesso SSH. I dettagli dei comandi possono variare in base alla piattaforma e alla versione IOS.
8.1 SSH contro Telnet
| Aspetto | SSH | Telnet |
|---|---|---|
| Accesso remoto | Sì | Sì |
| Cifratura della sessione | Sì | No |
| Uso professionale per management | Scelta raccomandata | Da evitare nelle reti moderne |
| Obiettivo | Amministrazione remota protetta | Accesso remoto non cifrato |
Dire "SSH è più sicuro perché usa una password" non è una spiegazione corretta. Il punto fondamentale è la protezione crittografica della sessione e il meccanismo di autenticazione, non semplicemente l'esistenza di una password.
8.2 Autenticazione e chiavi
Nel laboratorio utilizzeremo un'autenticazione locale per comprendere il meccanismo. In ambienti più strutturati è possibile integrare sistemi centralizzati di autenticazione e autorizzazione.
Le chiavi crittografiche sono fondamentali per stabilire e proteggere la sessione SSH. Per questo la configurazione di SSH non si riduce a "attivare una password": dobbiamo preparare correttamente l'apparato e verificare che le linee VTY accettino il protocollo previsto.
9. Un modello operativo per una rete sicura
Per collegare tutti gli argomenti della lezione, possiamo usare una semplice catena di progettazione:
Chi può entrare?
SSID, autenticazione e gestione delle credenziali.
Dove può andare?
VLAN, subnet e policy limitano il percorso verso le risorse.
Chi amministra?
SSH e controllo degli accessi proteggono la gestione degli apparati.
Questo modello ci aiuta a evitare una visione troppo limitata della sicurezza. Una rete è sicura quando più livelli collaborano: accesso, segmentazione, amministrazione, monitoraggio e verifica.
10. Casi reali ed errori comuni
Gli utenti segnalano che il Wi-Fi è lento. L'errore sarebbe cambiare subito la password o sostituire l'AP. Prima dobbiamo capire se il problema riguarda radio, canale, congestione, distanza, client o rete cablata a valle.
Un amministratore può raggiungere lo switch da remoto, quindi considera la rete "a posto". Ma il management avviene via Telnet. La connettività funziona; la sicurezza della gestione, invece, è insufficiente.
Un dipendente collega un Access Point personale a una presa di rete. Il dispositivo può creare un nuovo percorso wireless non controllato. Il problema non è solo "un Wi-Fi non autorizzato": è un cambiamento dell'architettura di sicurezza.
Non confondere SSID con sicurezza; non considerare la potenza del segnale come unico indicatore della qualità; non mettere tutti gli utenti nella stessa VLAN; non lasciare Telnet come metodo di management; non usare una password semplice solo perché "è una rete interna".
11. Troubleshooting con AI e Fault Injection
Da questa lezione in poi il troubleshooting deve diventare sempre più simile a quello professionale. L'AI può aiutare a organizzare le ipotesi e a scegliere test utili, ma non deve inventare dati né sostituire le verifiche sul dispositivo.
OSSERVA → RACCOGLI LE EVIDENZE → FORMULA IPOTESI → TESTA → INTERPRETA → CONFERMA O SMENTISCI → RISOLVI → VERIFICA → DOCUMENTA
Un Fault Injection può essere, per esempio, un SSID configurato correttamente ma associato alla VLAN errata, una password non coerente, un'interfaccia VTY che accetta ancora Telnet, SSH configurato senza chiavi o un Access Point collegato a una porta switch non prevista.
Il docente presenta una rete con SSID: Azienda, password azienda123, VLAN 1 e management Telnet. Gli studenti non devono limitarsi a dire "è insicura": devono elencare le criticità, spiegare il rischio associato e proporre una configurazione corretta e verificabile.
🚀 Dalla teoria alla pratica
Accedi alla repository ufficiale GitHub del corso per scaricare il file del laboratorio pratico in formato .md.
Nel laboratorio trasferiremo questi concetti in una configurazione concreta. L'obiettivo non sarà soltanto creare un SSID funzionante, ma costruire una piccola architettura wireless ragionata, associare la WLAN a una VLAN, verificare l'accesso e configurare il management remoto tramite SSH.
La parte finale del laboratorio introdurrà anche una situazione volutamente imperfetta: una rete apparentemente funzionante ma con più criticità di sicurezza. Il compito sarà individuare i problemi, raccogliere evidenze, proporre una configurazione corretta e verificare nuovamente il risultato.
Laboratorio lezione 9 →WLAN e management SSH13. Riepilogo e autoverifica
🔬 Autoverifica
- Qual è la differenza tra SSID e VLAN?
- Perché 2,4 GHz, 5 GHz e 6 GHz non sono semplicemente "tre velocità diverse"?
- Quale ruolo può avere un WLC in una rete con molti Access Point?
- Perché una rete wireless con autenticazione corretta può essere comunque progettata male dal punto di vista della sicurezza?
- Quali criticità trovi nella configurazione: SSID Azienda, password azienda123, VLAN 1, management Telnet?
- Perché SSH è preferibile a Telnet per amministrare uno switch?
- Quali evidenze chiederesti all'AI prima di formulare una diagnosi?
📚 Prossimo passo - Lezione 10
Nella prossima lezione entreremo nel mondo della virtualizzazione, della QoS e dei servizi di trasferimento file, collegando progettazione, prestazioni e gestione operativa della rete.