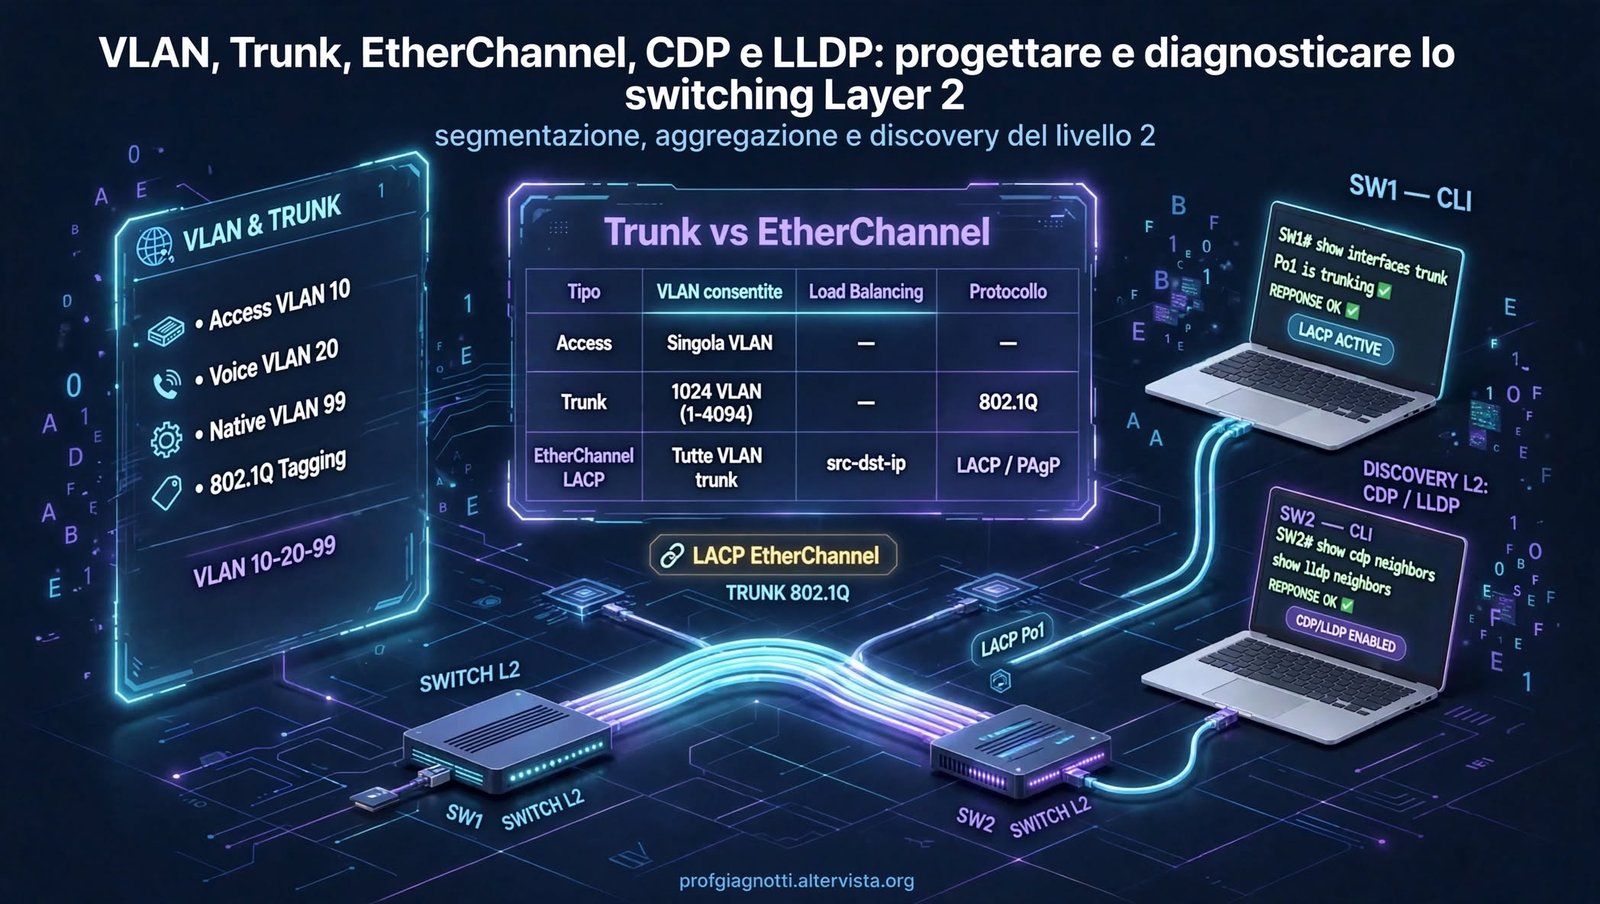
VLAN, Trunk, EtherChannel, CDP e LLDP: progettare e diagnosticare lo switching Layer 2
Una guida pratica per capire come segmentare una rete con le VLAN, trasportare più VLAN con trunk 802.1Q, collegare reti differenti con il Layer 3, aggregare link con EtherChannel e usare CDP e LLDP per leggere la topologia reale.
1. Introduzione: perché segmentare una rete?
Quando una rete cresce, collegare tutti i dispositivi allo stesso dominio di broadcast diventa difficile da gestire. In questa lezione introduciamo la segmentazione logica: useremo le VLAN per separare gruppi di dispositivi anche quando condividono lo stesso switch fisico.
Passeremo poi ai trunk 802.1Q, alla native VLAN, alla comunicazione tra VLAN, all'EtherChannel e infine a CDP e LLDP. La logica da acquisire è: capire la topologia, configurare, verificare, introdurre un errore e diagnosticare sulla base delle evidenze.
Non partire dal comando. Parti dalla domanda: «Perché voglio separare questi dispositivi?». Se capisci il motivo della segmentazione, i comandi diventano più facili da ricordare.
In un istituto possiamo avere PC studenti, PC docenti, telefoni IP, stampanti e IoT. Separarli in VLAN diverse permette di organizzare meglio la rete e di decidere successivamente quali comunicazioni consentire tra i segmenti.
2. VLAN: separare logicamente una LAN
Una VLAN (Virtual LAN) è una segmentazione logica della rete Layer 2. Dispositivi appartenenti a VLAN differenti fanno parte di domini di broadcast differenti.
Una VLAN non è un cavo virtuale: è un modo con cui lo switch organizza il traffico Layer 2. Uno stesso switch fisico può quindi contenere porte appartenenti a VLAN diverse.
Gruppi logici
Studenti, docenti, VoIP e IoT possono appartenere a segmenti differenti.
Domini separati
Il broadcast resta nel relativo dominio Layer 2.
Ordine e controllo
La segmentazione facilita progettazione, sicurezza e troubleshooting.
2.1 VLAN e dominio di broadcast
Una VLAN delimita un dominio di broadcast. Se abbiamo VLAN 10 e VLAN 20, un host della VLAN 10 non diventa automaticamente parte della VLAN 20. Per comunicare tra reti differenti serve una funzione Layer 3.
Non confondere VLAN e subnet. La VLAN è un concetto Layer 2; la subnet è un concetto di indirizzamento Layer 3. Spesso vengono progettate in corrispondenza, ma non sono la stessa cosa.
2.2 Access port
Una porta access è tipicamente usata per collegare un endpoint a una specifica VLAN.
3. Trunk 802.1Q
Quando due switch devono trasportare più VLAN attraverso lo stesso collegamento fisico, utilizziamo un trunk. Il trunk consente di trasportare traffico appartenente a più VLAN sullo stesso link.
Un trunk è un collegamento Layer 2 che trasporta più VLAN. Con IEEE 802.1Q il frame può essere identificato tramite il tag VLAN.
3.1 Tagging
Il tag permette allo switch ricevente di associare il frame alla VLAN corretta. È questo meccanismo che rende possibile trasportare più VLAN su un singolo collegamento fisico.
Una VLAN
Collegamento tipico verso un endpoint.
Più VLAN
Collegamento tipico tra apparati di rete.
3.2 Native VLAN
In un trunk 802.1Q esiste il concetto di native VLAN. Il traffico della native VLAN può essere trasportato senza il tag 802.1Q. Nel troubleshooting è importante verificare che le estremità del trunk abbiano impostazioni coerenti.
Un collegamento fisicamente attivo non significa che tutte le VLAN siano trasportate correttamente. Verifica sempre stato del trunk, VLAN consentite e native VLAN.
4. Inter-VLAN communication
Una VLAN separa domini Layer 2. Se un host della VLAN 10 deve comunicare con un host della VLAN 20, il traffico deve passare attraverso una funzione Layer 3, come un router o uno switch Layer 3.
Se VLAN 10 usa 192.168.10.0/24 e VLAN 20 usa 192.168.20.0/24, un host della prima rete non raggiunge direttamente la seconda a Layer 2. Serve un gateway Layer 3.
Una possibilità è il router-on-a-stick, nel quale un singolo collegamento trunk porta più VLAN verso un router che utilizza subinterfacce. Un'altra possibilità è utilizzare uno switch Layer 3. Nella pratica di questa lezione ci concentreremo soprattutto sulla corretta configurazione e verifica di VLAN e trunk.
5. EtherChannel e LACP
Più collegamenti fisici paralleli tra due switch possono fornire ridondanza e capacità, ma devono essere gestiti correttamente. EtherChannel aggrega più link fisici in un unico collegamento logico, il port-channel.
EtherChannel combina più link fisici in un'interfaccia logica. Offre maggiore capacità complessiva e resilienza rispetto a un singolo collegamento.
Più link
Il traffico viene distribuito secondo il meccanismo previsto dal dispositivo.
Resilienza
Il guasto di un membro non implica necessariamente la perdita del gruppo.
Port-channel
Il gruppo viene gestito come un collegamento logico.
LACP è uno standard per la negoziazione dell'aggregazione. In Cisco IOS le modalità più comuni sono active e passive.
I membri dell'EtherChannel devono avere parametri coerenti alle due estremità. Se la configurazione dei link è incompatibile, il port-channel può non formarsi come previsto.
6. CDP e LLDP
Quando entri in una rete che non conosci, una domanda fondamentale è: che cosa è collegato a questa porta? CDP e LLDP aiutano a costruire questa fotografia della topologia.
6.1 CDP
Cisco Discovery Protocol è un protocollo Cisco per scoprire informazioni sugli apparati Cisco direttamente connessi.
6.2 LLDP
LLDP è uno standard IEEE 802.1AB per la discovery dei dispositivi vicini. È particolarmente utile in ambienti multi-vendor.
| Caratteristica | CDP | LLDP |
|---|---|---|
| Tipo | Cisco | Standard IEEE |
| Scopo | Discovery vicini | Discovery vicini |
| Ambiente | Reti Cisco | Multi-vendor |
| Comando | show cdp neighbors | show lldp neighbors |
CDP e LLDP sono una sorta di mappa della rete. Prima di cambiare configurazioni, verifica quali apparati sono realmente collegati e su quali porte.
7. Verifica e troubleshooting
La configurazione è solo metà del lavoro. Il Network Engineer deve verificare che la configurazione produca il comportamento atteso.
| Obiettivo | Comando | Cosa osservare |
|---|---|---|
| VLAN | show vlan brief | VLAN, nomi e porte |
| Trunk | show interfaces trunk | trunk, VLAN attive e native VLAN |
| EtherChannel | show etherchannel summary | port-channel e membri |
| CDP | show cdp neighbors | device ID e porte |
| LLDP | show lldp neighbors | vicini e porte |
| Interfacce | show interfaces status | stato e VLAN |
Sequenza diagnostica
- Controlla che la VLAN esista.
- Controlla la porta access dell'host.
- Controlla il trunk.
- Controlla le VLAN trasportate.
- Controlla la native VLAN.
- Se c'è EtherChannel, controlla port-channel e membri.
- Usa CDP/LLDP per confermare la topologia.
- Ripeti i test dopo ogni correzione.
Un PC della VLAN 10 non comunica con un PC della stessa VLAN collegato a un secondo switch. Prima di modificare il router controllerei: VLAN esistente, porta access corretta, trunk attivo e VLAN 10 effettivamente trasportata.
Un ping fallito è un sintomo, non una diagnosi. Il troubleshooting efficace restringe il problema attraverso test mirati.
8. Errori comuni da evitare
Porta nella VLAN sbagliata
L'endpoint è collegato correttamente ma appartiene al segmento errato.
Trunk non coerente
Il link è fisicamente attivo ma non trasporta le VLAN previste.
Native VLAN diversa
Le due estremità del trunk hanno impostazioni differenti.
EtherChannel incoerente
I membri hanno parametri incompatibili o il gruppo non si forma correttamente.
Quando vedi due switch collegati con due cavi, non pensare automaticamente che siano due trunk indipendenti. Potrebbero dover lavorare come un EtherChannel. La topologia fisica e quella logica non sono sempre la stessa cosa.
9. AI e Fault Injection nel troubleshooting Layer 2
Possiamo introdurre guasti intenzionali su VLAN, trunk ed EtherChannel e utilizzare l'AI per costruire una strategia diagnostica.
Non scrivere semplicemente «la rete non funziona». Fornisci topologia, configurazione prevista, sintomo, output dei comandi e test già eseguiti. L'AI deve aiutare a formulare e verificare ipotesi, non inventare dati.
Prompt modello
Metti due host nella stessa VLAN su due switch differenti e introduci intenzionalmente un errore sul trunk o sulla porta access. Raccogli gli output, formula almeno due ipotesi e usa l'AI per scegliere il test più informativo.
10. Ponte con la parte pratica
Ora passiamo dalla teoria alla configurazione reale in Cisco Packet Tracer. Costruiremo VLAN, porte access, trunk ed EtherChannel; useremo i comandi diagnostici e introdurremo errori intenzionali per applicare la metodologia di troubleshooting.
.md. Troverai la traccia per costruire la rete in Cisco Packet Tracer ed eseguire le attività di Fault Injection guidate dall'Intelligenza Artificiale!
Laboratorio lezione 5 →Reti VLAN
11. Riepilogo e concetti chiave
Prima della pratica prova a spiegare senza appunti: perché una porta access e una trunk svolgono funzioni diverse? Perché due VLAN non comunicano direttamente a Layer 2? Quali comandi useresti per verificare trunk ed EtherChannel?
📚 Prossimo passo - Lezione 6: STP e troubleshooting Layer 2
Nella prossima lezione affronteremo la ridondanza a Layer 2 e lo Spanning Tree Protocol, capendo perché una rete ridondata può generare loop e come STP interviene per evitarli.