Architetture di Rete Aziendali: Guida Pratica dal SOHO allo Spine-Leaf
Sei stanco di studiare le reti solo sui libri di scuola? Scopri come si progettano, collegano e difendono le infrastrutture di rete reali nel mondo del lavoro, analizzando i veri problemi che un Network Engineer affronta in azienda.
1. Introduzione
Quando si parla di networking, il rischio è partire subito da comandi, indirizzi IP e configurazioni. Io preferisco fare il contrario: prima cerchiamo di capire che cosa sta realmente succedendo quando un dispositivo comunica con un altro.
Una rete non è semplicemente un insieme di cavi e apparati. È un sistema organizzato nel quale dispositivi diversi collaborano per permettere lo scambio di informazioni. Durante questa lezione costruiremo questa visione passo dopo passo: partiremo da LAN, WAN e Internet; chiariremo la differenza tra host, client e server; introdurremo banda, latenza e throughput; analizzeremo switch, router, firewall, access point e WLC; poi useremo i modelli OSI e TCP/IP per capire come una comunicazione può essere scomposta in livelli. Infine passeremo dalle singole componenti alla progettazione della rete, confrontando architetture SOHO, 2-Tier, 3-Tier e Spine-Leaf.
L'obiettivo non è imparare definizioni da ripetere a memoria. L'obiettivo è arrivare a guardare uno schema di rete e riuscire a raccontare, con un linguaggio tecnico ma comprensibile, che cosa succede ai dati e perché sono stati scelti determinati apparati e determinate architetture.
2. Che cos'è una rete?
Possiamo definire una rete come un insieme di dispositivi collegati tra loro in modo da poter comunicare e condividere risorse. I dispositivi possono essere computer, server, smartphone, stampanti, telecamere, sensori, apparati industriali o altri sistemi dotati di capacità di comunicazione.
La parola chiave è comunicare. Perché due dispositivi possano comunicare non basta che esista un collegamento fisico: devono anche utilizzare regole condivise, cioè protocolli, e devono avere informazioni sufficienti per individuare il destinatario.
Quando analizziamo una rete conviene quindi osservare almeno quattro elementi: i dispositivi presenti, i collegamenti che li uniscono, il sistema di indirizzamento e i protocolli utilizzati. Questa semplice griglia di lettura sarà utile per tutta la lezione.
Un modo pratico per ragionare è chiedersi sempre: chi sta comunicando? Attraverso quale collegamento? Quale indirizzo identifica il destinatario? Quale apparato deve intervenire per far arrivare i dati a destinazione?
Pensa alla rete di questo istituto. I dispositivi che vi sono stati dati in dotazione con chi possono comunicare? Con il computer del tuo vicino di banco? Con la stampante dell'aula? Con il portale dell'Agenzia delle Entrate? Attraverso quale collegamento i vostri computer possono inviare e ricevere dati? Come fanno i vostri computer a sapere a chi inviare i dati? Quali apparati devono intervenire per far arrivare i dati a destinazione?
2.1 Hai mai sentito parlare di LAN, WAN e Internet?
Una LAN, Local Area Network, è una rete relativa a un ambiente locale: per esempio un'aula, un laboratorio, un ufficio, un edificio o una parte di uno stabilimento. In una LAN troviamo normalmente dispositivi finali, switch, access point e, a seconda della struttura, router e firewall.
Una WAN, Wide Area Network, collega reti che si trovano in aree geografiche più ampie. Il collegamento può riguardare sedi diverse di una stessa organizzazione, città differenti o territori molto più estesi.
Internet può essere visto come una grande interconnessione globale di reti autonome che comunicano utilizzando la famiglia di protocolli TCP/IP. Non è quindi semplicemente “una rete molto grande”: è un insieme di reti interconnesse.
La distinzione LAN/WAN riguarda soprattutto l'ambito e il contesto della rete, non significa che esista una sola tecnologia fisica per le LAN e una sola per le WAN. In un progetto reale dobbiamo invece chiederci quale tecnologia, quale capacità e quale livello di affidabilità siano adatti allo scenario.
2.2 Host, client e server. Sappiamo cosa sono?
Con il termine host possiamo indicare, in modo generale, un dispositivo collegato alla rete e capace di partecipare alla comunicazione. Un PC, un server, uno smartphone, una stampante di rete o un dispositivo industriale possono essere host.
Client e server descrivono invece un ruolo all'interno di una comunicazione, essendo due processi distinti generalmente su due macchine distinte. Il client richiede o utilizza un servizio; il server mette a disposizione quel servizio. Il termine server può indicare sia un ruolo logico sia una macchina fisica o virtuale.
È importante non confondere questi concetti. Un computer non è “un client per sempre” e un altro dispositivo non è necessariamente “un server per sempre”. Il ruolo dipende dal servizio considerato. Lo stesso sistema può utilizzare un servizio come client e contemporaneamente offrirne un altro come server.
Questa distinzione diventa particolarmente importante quando analizziamo reti aziendali e industriali, perché ci permette di ragionare sui servizi che devono essere raggiungibili, sui flussi di traffico e sui punti nei quali applicare controllo e sicurezza.
3. Metriche di Performance: Quando la Rete "Va Lenta"
Quando i dipendenti aziendali aprono un ticket all'assistenza tecnica segnalando che la rete "è lenta", un Network Administrator non va a indovinare, ma analizza tre parametri fondamentali e interconnessi:
01 · BANDA
Larghezza di Banda (Bandwidth)
La massima capacità teorica del canale di comunicazione, misurata in bit al secondo (es. 1 Gbps). Rappresenta il diametro del tubo dell'acqua: più è largo, più acqua può passare contemporaneamente.
02 · LATENZA
Latenza (Latency / Ping)
Il tempo impiegato da un pacchetto dati per viaggiare dalla sorgente alla destinazione e ritornare indietro (Round Trip Time, RTT). È espressa in millisecondi (ms). Se la banda è il diametro del tubo, la latenza è la velocità dell'acqua.
03 · THROUGHPUT
Throughput Effettivo
La quantità reale di dati utili trasferiti con successo sul canale nell'unità di tempo. Sarà sempre inferiore o uguale alla banda a causa dell'overhead dei protocolli, degli errori e delle congestioni.
⚠ Errore comune: Confondere la Banda con la Velocità Reale. Comprare una connessione in fibra a 10 Gbps (grande larghezza di banda) non risolverà i problemi di un'applicazione gestionale aziendale che si blocca se la latenza verso il server cloud è di 300 ms. Per le applicazioni Real-Time (VoIP, videochiamate), la latenza e il jitter (la variazione della latenza) sono molto più importanti della quantità di banda disponibile.
4. Dispositivi di Rete: Oltre la Definizione Scolastica
📌 Definizione da ricordare
Un dispositivo di rete non è un semplice scatolo con dei LED lampeggianti; è un'entità logica e fisica specializzata nel manipolare i dati (bit, frame, pacchetti) a un livello specifico dello stack trasmissivo per garantire isolamento, velocità e sicurezza.
Nel mondo IT aziendale (e in particolare nei contesti ITS), non sentirai mai dire semplicemente "la rete non va". Il tuo compito sarà isolare il componente che sta fallendo. Spesso a scuola si confondono le funzioni di Switch e Router, ma in azienda la differenza decreta il funzionamento o il blocco di un intero reparto.
4.1 Lo switch: il punto di connessione della LAN
Lo switch è uno degli apparati fondamentali di una rete locale. Nel modello tradizionale opera principalmente al livello 2 e utilizza gli indirizzi MAC per prendere decisioni di inoltro delle trame Ethernet.
Uno switch osserva gli indirizzi MAC sorgente delle trame che riceve e costruisce una tabella associando gli indirizzi alle porte. Quando conosce la porta verso la quale deve inviare una trama, può inoltrarla direttamente verso quella porta.
Questa funzione permette di collegare molti dispositivi all'interno della stessa rete locale senza trattare ogni comunicazione come se dovesse attraversare un router.
All'esame o durante un colloquio tecnico, non dire mai che lo switch "invia i dati a tutti" (quello è l'Hub, un reperto archeologico). Ricorda: lo Switch impara e decide basandosi sui MAC Address, il Router decide basandosi sugli Indirizzi IP, il Firewall basandosi sulle Regole di Sicurezza (ACL).
Un punto didatticamente importante è questo: lo switch non decide semplicemente “dove si trova Internet”. Il suo compito principale è gestire l'inoltro all'interno del contesto di rete locale, utilizzando le informazioni proprie del livello 2. Quando invece dobbiamo passare da una rete IP a un'altra, entra in gioco il router.
4.2 Il router: collegare reti diverse
Il router opera principalmente al livello 3 e utilizza gli indirizzi IP per prendere decisioni di instradamento. La sua funzione fondamentale è collegare reti o sottoreti differenti e scegliere verso quale percorso inoltrare i pacchetti.
Il router mantiene informazioni di routing, cioè una tabella che gli permette di stabilire quale sia il percorso utilizzabile per una determinata rete di destinazione.
Per un host, il router che permette di raggiungere reti esterne alla propria rete locale è normalmente il default gateway. Se un PC deve comunicare con un dispositivo presente su un'altra rete IP, il traffico viene inviato verso il gateway predefinito, che potrà poi instradarlo.
Una distinzione utile da ricordare è quindi: lo switch collega e inoltra principalmente all'interno della LAN utilizzando informazioni di livello 2; il router collega reti differenti e prende decisioni di livello 3.
4.3 Il firewall: controllare il traffico
Il firewall introduce una funzione diversa: non si limita a trasportare il traffico, ma applica regole per decidere quale traffico possa essere consentito, bloccato o sottoposto a ulteriori controlli.
In una rete reale possiamo avere zone con livelli di fiducia differenti: rete interna, rete server, rete guest, collegamenti verso Internet e, in determinati scenari, reti industriali. Il firewall può essere posizionato tra queste zone per applicare una politica di sicurezza.
A seconda della tecnologia e della configurazione, un firewall può analizzare informazioni a diversi livelli e utilizzare criteri come indirizzi, porte, protocolli, stato delle connessioni e altre caratteristiche del traffico.
È importante non pensare al firewall come a un semplice “muro”. È più utile immaginarlo come un punto di controllo nel quale una politica di sicurezza viene tradotta in regole operative.
4.4 Access Point e WLC
L'Access Point, o AP, fornisce connettività wireless agli host Wi-Fi e collega il mondo radio alla rete cablata. Quando uno smartphone, un notebook o un dispositivo industriale si associa a una rete wireless, l'AP costituisce il punto di accesso alla rete.
In ambienti piccoli possiamo avere AP gestiti individualmente. In ambienti aziendali con molti access point diventa invece utile centralizzare configurazione, monitoraggio e gestione. Qui entra in gioco il Wireless LAN Controller, o WLC.
Il WLC consente di coordinare la gestione di più AP secondo un'architettura centralizzata. In un progetto Wi-Fi professionale dobbiamo considerare copertura radio, capacità, autenticazione, sicurezza, segmentazione e continuità del servizio.
Un AP e un WLC non sostituiscono automaticamente switch e router: sono componenti con funzioni diverse che collaborano all'interno dell'architettura complessiva.
🎯 Esempio
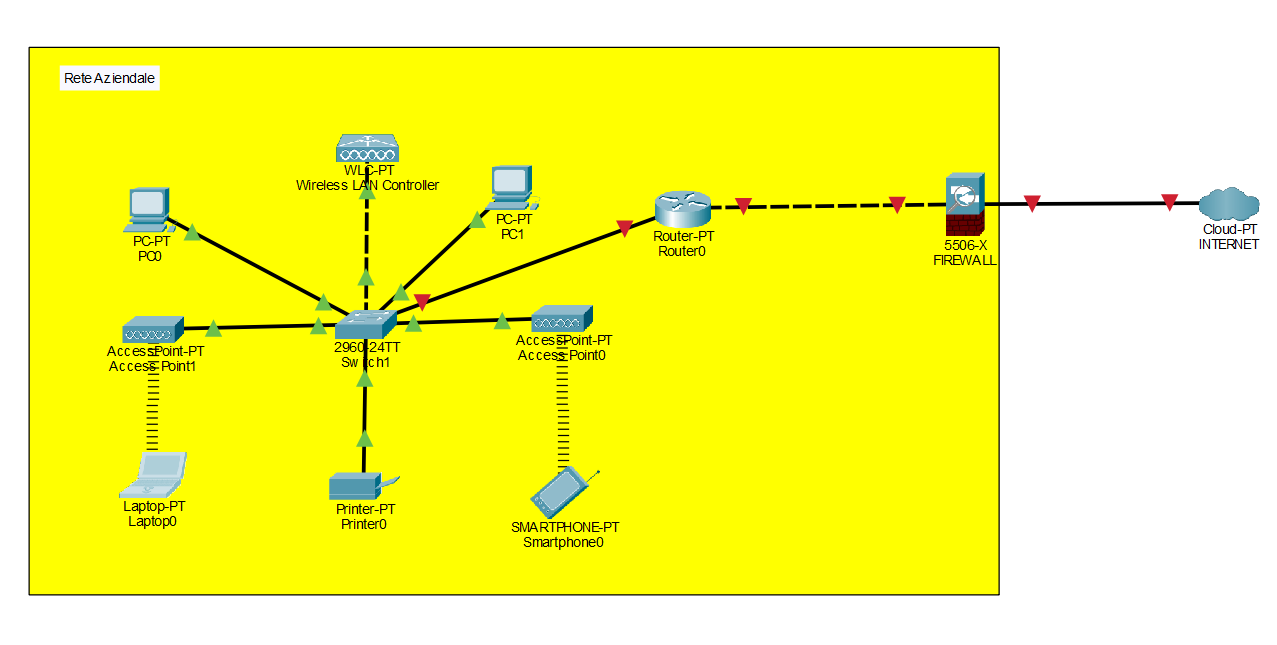
Pensa alla rete della tua scuola o di un'azienda logistica. Se un computer dell'ufficio contabilità deve inviare una fattura alla stampante dello stesso ufficio, il pacchetto dati arriva allo Switch, che legge il MAC address della stampante e glielo inoltra direttamente. Il Router non sa nulla di questo traffico. Se invece lo stesso computer deve inviare la fattura al portale dell'Agenzia delle Entrate, lo Switch capisce che la destinazione non è locale e spinge il pacchetto verso il Gateway (il Router). Quest'ultimo, prima di spararlo su Internet, lo fa passare attraverso il Firewall che verifica se l'impiegato ha i permessi per navigare su quel sito esterno.
5 Modelli Architetturali: Dal Piccolo Ufficio al Data Center
La progettazione di una topologia di rete cambia drasticamente se dobbiamo connettere un ufficio di 5 persone o un data center con 5000 server. Analizziamo i quattro modelli industriali standard.
| Modello Architetturale | Ambiti di Applicazione | Vantaggi Principali | Criticità da Considerare |
|---|---|---|---|
| SOHO (Small Office/Home Office) | Piccoli uffici, smart working, negozi. | Costo ridotto all'osso, un solo dispositivo "tutto in uno". | Single Point of Failure: se si rompe il router SOHO, crolla l'intera azienda. Nessuna scalabilità. |
| 2-Tier | Uffici di medie dimensioni, filiali aziendali. | Ottimo compromesso costi/prestazioni. Gestione semplificata fondendo i livelli Core e Distribution. | Meno flessibile se l'azienda cresce improvvisamente oltre i 200-300 nodi. |
| 3-Tier | Grandi uffici, campus universitari, centri di ricerca. | Massima scalabilità, isolamento dei guasti, policy di routing e sicurezza centralizzate a livello Distribution. | Costi elevati di apparati, cablaggio massivo e configurazione complessa dello Spanning Tree. |
| Spine-Leaf | Data center, cloud provider, grandi infrastrutture aziendali. | Latenza ultra-bassa e prevedibile (massimo 2 hop), traffico Est-Ovest ottimizzato senza loop Layer 2. | Non adatto per reti di uffici tradizionali; richiede protocolli di routing avanzati (es. BGP, OSPF) fino ai Leaf. |
5.1 Architettura SOHO
SOHO significa Small Office/Home Office. È lo scenario tipico di una piccola rete domestica o di un piccolo ufficio.
In questo contesto è comune trovare un apparato multifunzione che integra più ruoli: router, switch, firewall, NAT, DHCP e access point Wi-Fi. Dal punto di vista dell'utente questo è comodo: un solo dispositivo può fornire gran parte dei servizi necessari.
Il vantaggio principale è la semplicità, accompagnata da costi e complessità contenuti. Lo svantaggio emerge quando crescono il numero di utenti, i requisiti di ridondanza, la necessità di segmentazione o le esigenze di gestione centralizzata.
Quindi SOHO non significa “rete fatta male”. Significa scegliere un livello di complessità coerente con dimensioni, budget e requisiti.
5.2 Architettura 2-Tier
In una rete 2-Tier le funzioni di accesso e di aggregazione vengono organizzate in due livelli logici. Il livello di accesso collega gli endpoint; il livello superiore raccoglie il traffico e svolge funzioni di aggregazione e, a seconda del progetto, di routing e applicazione di policy.
Rispetto a una rete 3-Tier, la struttura è più semplice perché non viene mantenuto un core distinto. Questa soluzione può essere appropriata in reti piccole o medie nelle quali introdurre un terzo livello porterebbe più complessità che beneficio.
La scelta non va fatta soltanto contando gli apparati. Bisogna considerare crescita prevista, ridondanza, prestazioni, domini di guasto, gestione e requisiti applicativi.
5.3 Architettura 3-Tier
L'architettura 3-Tier separa tre funzioni principali: Access, Distribution e Core.
Per capire la rete 3-Tier dobbiamo immaginare una piramide logica:
- Core Layer: La spina dorsale ad altissima velocità. Il suo unico scopo è commutare i pacchetti il più velocemente possibile. Qui non si applicano filtri di sicurezza o policy strane per non rallentare il traffico. Crollato il Core, crolla l'intera azienda.
- Distribution Layer: Il cervello politico della rete. Fa da ponte tra il Core e l'Accesso. Qui si applicano le regole del firewall interno, le Access Control List (ACL), il routing tra le diverse VLAN e la qualità del servizio (QoS).
- Access Layer: Il punto di contatto fisico. È il livello in cui si collegano i PC dei dipendenti, le stampanti, le telecamere IP e gli Access Point. Qui si applicano le policy di sicurezza sulle porte (Port Security) per evitare che un esterno colleghi il proprio laptop abusivamente.
L'Access collega gli utenti, i server e gli altri endpoint alla rete. La Distribution aggrega il traffico proveniente dai livelli di accesso e può applicare politiche, routing e meccanismi di controllo. Il Core costituisce il livello ad alte prestazioni che collega le parti principali della rete.
La separazione in tre livelli favorisce modularità, scalabilità e progettazione della ridondanza. È particolarmente interessante quando la rete cresce e diventa necessario separare chiaramente le responsabilità.
Un aspetto importante è capire che “3-Tier” non significa semplicemente “mettere tre switch in fila”. È un modello architetturale nel quale ogni livello ha un ruolo preciso.
5.4. Architettura Spine-Leaf
Spine-Leaf nasce per rispondere in modo particolarmente efficace alle esigenze dei moderni data center, nei quali molti flussi di traffico sono orizzontali, cioè tra server e sistemi che si trovano all'interno dello stesso data center.
Gli apparati Leaf collegano gli endpoint e gli apparati del data center. Gli Spine costituiscono la struttura di interconnessione. In una progettazione tipica ogni Leaf è collegato a più Spine, creando percorsi multipli e una struttura prevedibile.
Il vantaggio è la possibilità di scalare orizzontalmente aggiungendo apparati e mantenendo una struttura coerente. La topologia è quindi diversa dalla classica gerarchia Access-Distribution-Core.
Quando incontriamo Spine-Leaf dobbiamo pensare soprattutto a fabric, ridondanza, scalabilità e traffico est-ovest.
5.5. Come scegliere l'architettura?
Non esiste un'architettura universalmente migliore. Esiste l'architettura più adatta a un determinato scenario.
Per una piccola abitazione o un piccolo ufficio può essere sufficiente una soluzione SOHO. In una rete aziendale di dimensioni contenute può avere senso una 2-Tier. Quando aumentano dimensioni, requisiti di ridondanza e necessità di separazione funzionale, una 3-Tier può diventare più adatta. In un data center caratterizzato da elevati volumi di traffico est-ovest, Spine-Leaf offre una struttura particolarmente efficace.
Le domande che guidano la scelta sono: quanti utenti e dispositivi dobbiamo collegare? Quanto crescerà la rete? Quale disponibilità è richiesta? Quali prestazioni servono? Quanto è importante segmentare e applicare policy? Qual è il budget? Quali sono i requisiti di gestione e sicurezza?
La progettazione di rete è quindi un problema di compromessi: prestazioni, affidabilità, scalabilità, sicurezza, semplicità e costo devono essere valutati insieme.
6. La Mappa del Traffico: OSI e TCP/IP alla Prova dei Fatti
Una comunicazione di rete coinvolge molte funzioni differenti. Se provassimo a descriverle tutte contemporaneamente, diventerebbe difficile capire dove nasce un problema.
I modelli a livelli ci aiutano a separare concettualmente queste funzioni. Possiamo così chiederci, per esempio, se un problema riguarda il collegamento fisico, l'accesso al mezzo, l'indirizzamento IP, il trasporto o l'applicazione.
Il vantaggio non è soltanto didattico. Una suddivisione a livelli favorisce progettazione, interoperabilità e troubleshooting. Se un PC non comunica, non vogliamo partire cambiando configurazioni a caso: vogliamo restringere progressivamente il campo.
Questa è una delle idee più importanti della lezione: i modelli OSI e TCP/IP sono strumenti per pensare alla rete, non semplicemente elenchi di nomi da memorizzare.
Nel mondo del lavoro, questa struttura ti dice dove guardare. Se il comando ping (che lavora al Livello 3 usando il protocollo ICMP) ha successo, significa che i Livelli 1, 2 e 3 funzionano perfettamente. Se l'utente non riesce comunque a navigare sul sito web aziendale, il problema è obbligatoriamente posizionato più in alto: al Livello 4 (es. una porta TCP bloccata da un firewall) o al Livello 7 (es. il server web è andato in crash o c'è un errore nei record del DNS).
6.1 Il modello OSI
Il modello OSI suddivide la comunicazione in sette livelli.
Il livello 7, Application, riguarda i servizi applicativi utilizzati dalle applicazioni. Il livello 6, Presentation, riguarda aspetti come rappresentazione dei dati. Il livello 5, Session, riguarda la gestione della sessione di comunicazione.
Il livello 4, Transport, gestisce la comunicazione end-to-end e comprende concetti fondamentali come TCP, UDP e porte.
Il livello 3, Network, riguarda l'indirizzamento logico e l'instradamento; qui troviamo IP e il concetto di routing.
Il livello 2, Data Link, gestisce la comunicazione sul collegamento locale, con concetti come Ethernet e indirizzi MAC.
Il livello 1, Physical, riguarda la trasmissione dei bit attraverso il mezzo: rame, fibra, radio e caratteristiche del segnale.
Quando lo utilizziamo per il troubleshooting, il modello OSI ci permette di formulare domande ordinate: il collegamento fisico esiste? La comunicazione locale funziona? L'indirizzamento IP è corretto? Il trasporto è disponibile? Il servizio applicativo risponde?
6.2 Il modello TCP/IP
Il modello TCP/IP è più vicino alla suite di protocolli effettivamente utilizzata nelle reti moderne. Una rappresentazione didattica molto comune raggruppa le funzioni in quattro livelli: Application, Transport, Internet e Network Access o Link.
Nel livello Application troviamo protocolli e servizi come HTTP, DNS e DHCP. Nel livello Transport troviamo TCP e UDP e il concetto di porta. Nel livello Internet troviamo IP e le funzioni legate all'instradamento. Nel livello di accesso alla rete troviamo tecnologie come Ethernet e Wi-Fi.
Non dobbiamo trasformare OSI e TCP/IP in due modelli da contrapporre. Sono soprattutto due modi di descrivere e organizzare le funzioni della comunicazione. In pratica, il modello OSI è molto utile come strumento concettuale per ragionare e fare troubleshooting, mentre TCP/IP ci porta più direttamente verso i protocolli che incontreremo configurando una rete.
6.3 Dall'applicazione al cavo: l'incapsulamento
Proviamo ora a seguire un messaggio. Un'applicazione genera dei dati. Il livello di trasporto può aggiungere informazioni relative alla comunicazione, come porte e meccanismi propri di TCP o UDP. Il livello IP aggiunge gli indirizzi logici necessari per identificare sorgente e destinazione. Il livello di collegamento costruisce infine ciò che deve essere trasmesso sul collegamento locale.
Questo processo viene normalmente descritto come incapsulamento. Ogni livello aggiunge le informazioni necessarie alla propria funzione.
Sul dispositivo destinatario avviene il processo inverso: i dati vengono progressivamente interpretati ai diversi livelli fino ad arrivare all'applicazione.
È un concetto fondamentale perché spiega perché, durante il troubleshooting, possiamo trovare contemporaneamente indirizzi MAC, indirizzi IP, porte TCP/UDP e informazioni applicative: appartengono a livelli diversi della stessa comunicazione.
7. Guida al Troubleshooting con IA: Metodo Scientifico
Un vero professionista IT non procede per tentativi casuali riavviando i dispositivi nella speranza che funzionino. Si utilizza un approccio strutturato Top-Down (dall'applicazione al cavo) o Bottom-Up (dal cavo all'applicazione).
In questa unità formativa impareremo a usare gli strumenti di Intelligenza Artificiale Generativa come copiloti per accelerare la diagnostica. L'IA non sostituirà il tuo cervello, ma agirà come un assistente senior a cui sottoporre le evidenze raccolte.
7.1 La metodologia in 4 fasi
- Observation: Identificare il problema. Esegui comandi diagnostici di base (ping, traceroute, ipconfig o ifconfig, show mac address-table).
- Hypothesis: Isolamento del Livello. Determina a quale livello dello stack OSI si blocca la comunicazione.
- Experiment: Utilizzo dell'IA (Prompting Tecnico): Fornisci all'IA l'output esatto dei comandi senza modificarlo, descrivendo l'architettura della rete.
- Conclusion: Conclusione e Correzione: Applica la soluzione proposta dall'IA verificando criticamente se ha senso logico nell'architettura data.
Un approccio strutturato permette di risparmiare tempo e ridurre errori. L'IA può aiutare a generare ipotesi, suggerire test e interpretare risultati, ma la responsabilità finale delle decisioni rimane al professionista IT.
8. Esercizio guidato
🔬 Attività
Analizza lo scenario seguente e rispondi alle domande diagnostiche applicando i concetti architetturali appena studiati.
Scenario: Un'azienda di medie dimensioni utilizza un'architettura 2-Tier (Collapsed Core). Gli impiegati del reparto Marketing segnalano che non riescono ad accedere al server interno (posizionato su un'altra sottorete nel data center locale), mentre riescono tranquillamente a navigare su Internet e a stampare sulle stampanti del proprio ufficio.
- Escludendo guasti hardware ai cavi del reparto Marketing, a quale livello dello Stack OSI/TCP-IP è più probabile che risieda il problema? Motiva la risposta.
- Quale dispositivo dell'architettura 2-Tier è il principale indiziato per il controllo di questo specifico problema di comunicazione?
- Se esegui un ping verso l'IP del server e ottieni "Richiesta scaduta", ma il traceroute si ferma al primo hop (l'interfaccia di gateway dello switch di distribuzione), cosa puoi ipotizzare?
- Livello 3 (Network) o Livello 4 (Transport). Sappiamo che il Livello 1 e 2 funzionano perfettamente perché gli utenti stampano localmente (traffico Layer 2 nello stesso switch di accesso) e navigano su Internet (il traffico raggiunge il gateway ed esce). Il blocco avviene solo quando si tenta di instradare il traffico verso una specifica sottorete interna (server). Il problema potrebbe essere una regola di routing errata o un'ACL (Access Control List) sul firewall/switch di distribuzione che blocca il traffico verso il server.
- Switch di Distribuzione / Collapsed Core. In un'architettura 2-Tier, questo apparato accentra le funzioni di routing inter-VLAN e l'applicazione delle ACL di sicurezza aziendali. È qui che risiede la configurazione che separa o unisce i flussi logici dei diversi reparti.
- Mancanza di rotta di ritorno o blocco ACL. Il fatto che il primo hop risponda dimostra che il PC invia correttamente il pacchetto al proprio gateway. Se il viaggio si interrompe lì, lo switch di distribuzione non sa come raggiungere la rete del server (problema di routing al Layer 3) oppure possiede una regola di sicurezza esplicita che scarta i pacchetti originati dal Marketing e diretti al server (Layer 4/ACL).
9. Conclusione e ponte verso la pratica
A questo punto abbiamo costruito una mappa mentale della rete.
Sappiamo distinguere LAN, WAN e Internet; sappiamo usare correttamente host, client e server; abbiamo separato banda, latenza e throughput; abbiamo chiarito il ruolo di switch, router, firewall, AP e WLC.
Abbiamo poi introdotto OSI e TCP/IP come strumenti per descrivere la comunicazione e per individuare più rapidamente la possibile origine di un problema. Infine abbiamo visto che la stessa logica può essere applicata a una rete completa, scegliendo un'architettura coerente con lo scenario.
Nella parte pratica questa mappa diventerà operativa. Non ci limiteremo a guardare una topologia: collegheremo dispositivi, verificheremo la connettività e osserveremo le informazioni prodotte dagli apparati. L'idea guida sarà sempre la stessa: progetto, configuro, verifico, introduco un problema, diagnostico e risolvo.
Anche gli strumenti di intelligenza artificiale potranno essere utilizzati come supporto al troubleshooting: non per sostituire l'analisi tecnica, ma per formulare ipotesi, proporre una sequenza di verifiche e confrontare le possibili cause con le evidenze raccolte.
🐙 Laboratorio Pratico su GitHub
Vuoi passare all'azione? Accedi alla repository ufficiale GitHub del corso per scaricare il file del laboratorio pratico in formato .md. Troverai la traccia per costruire la tua prima rete in Cisco Packet Tracer ed eseguire le prime attività di Fault Injection guidate dall'Intelligenza Artificiale!
Laboratorio lezione 1 →10. Riepilogo e concetti chiave
📚 Prossimo passo - Ethernet e lo Switching Layer 2 deep dive
Ora che hai compreso l'architettura globale, nella prossima lezione scenderemo nel dettaglio del cuore pulsante della LAN. Vedremo come fa uno switch a popolare in tempo reale la sua tabella dei MAC address e analizzeremo i problemi fisici ed elettronici legati al rame e alla fibra ottica, propedeutici per il nostro secondo laboratorio pratico.